Удаление трояна в Windows 11
Основные признаки заражения компьютера вирусом типа троян
Ниже будут разобраны основные шаги решения проблемы с заражением компьютера троянским вирусом, однако сейчас хотелось бы сделать акцент на том, какие признаки свидетельствуют о возможном наличии угрозы. Мы составили список из самых популярных симптомов, а вам предлагаем сравнить их со своим поведением Windows 11, чтобы понять, действительно ли есть необходимость в выполнении последовательности представленных этапов.
- Страница по умолчанию в браузере изменена. Когда вы открываете веб-обозреватель, то попадаете на непонятные страницы, которые сами никогда бы не выбрали для просмотра. Это могут быть как рекламные сайты, так и подозрительные, малоизвестные поисковики.
- Доступ к некоторым сайтам заблокирован. Может оказаться, что у вас не получится открыть сайт, связанный с антивирусом или советами по безопасности в операционной системе. Часто такие ресурсы блокируются трояном, которым заражен ваш компьютер.
- Перенаправление на сторонние сайты. Во время использования браузера вы можете заметить, что вас перенаправляют на непонятные страницы или они открываются автоматически время от времени.
- Замедление быстродействия компьютера. Вы заметили, что компьютер стал работать медленнее, чем раньше, или появляются различные зависания, не характерные для вашего железа.
- На рабочем столе появились непонятные ярлыки. Если вы заметили наличие непонятных файлов или программ, которые вы не устанавливали, это может быть одним из признаков заражения ПК вирусом.
- Появление сообщений об ошибках. Без причины или при попытке выполнить определенные действия в Windows 11 могут появляться различные сообщения об ошибках, в которых фигурируют неизвестные вам файлы, явно не являющиеся системными.
- Доступ к стандартным приложением заблокирован. Иногда действие трояна сказывается на возможности открыть «Параметры», «Редактор реестра» или другие стандартные компоненты Windows 11.
Это были лишь основные признаки того, что ваш компьютер заражен вирусом типа троян. Помимо этого, вы могли получить и соответствующее уведомление от стандартного «Защитника», но он по каким-то причинам не удалил угрозу и уведомления появляются раз за разом. Далее мы покажем пошаговые действия, которые нужно выполнить для очистки ПК от вирусов.
Шаг 1: Запуск RKill
Для удобства будем использовать утилиту под названием RKill, которая распространяется бесплатно и специально была создана для того, чтобы завершить все связанные с вирусами процессы в Windows 11, а также восстановить системные настройки, если те были изменены угрозами. Использование данного средства освободит вас от необходимости вручную проверять файл «hosts», основные параметры реестра и системные политики.
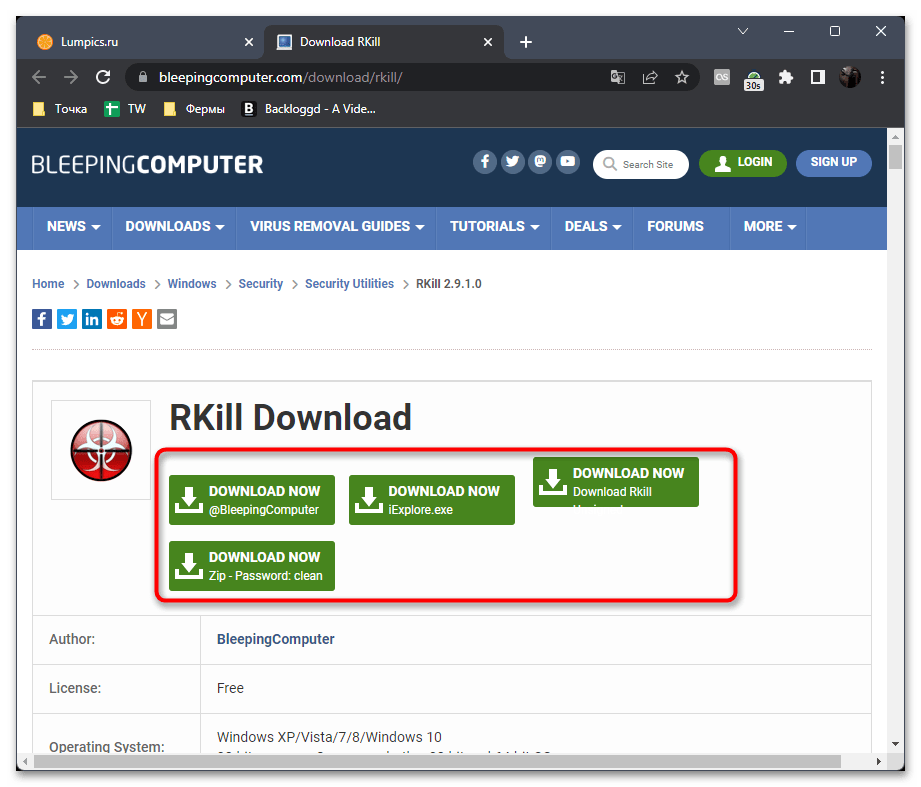
- Перейдите на официальный сайт утилиты RKill и выберите любой подходящий для вас источник загрузки.
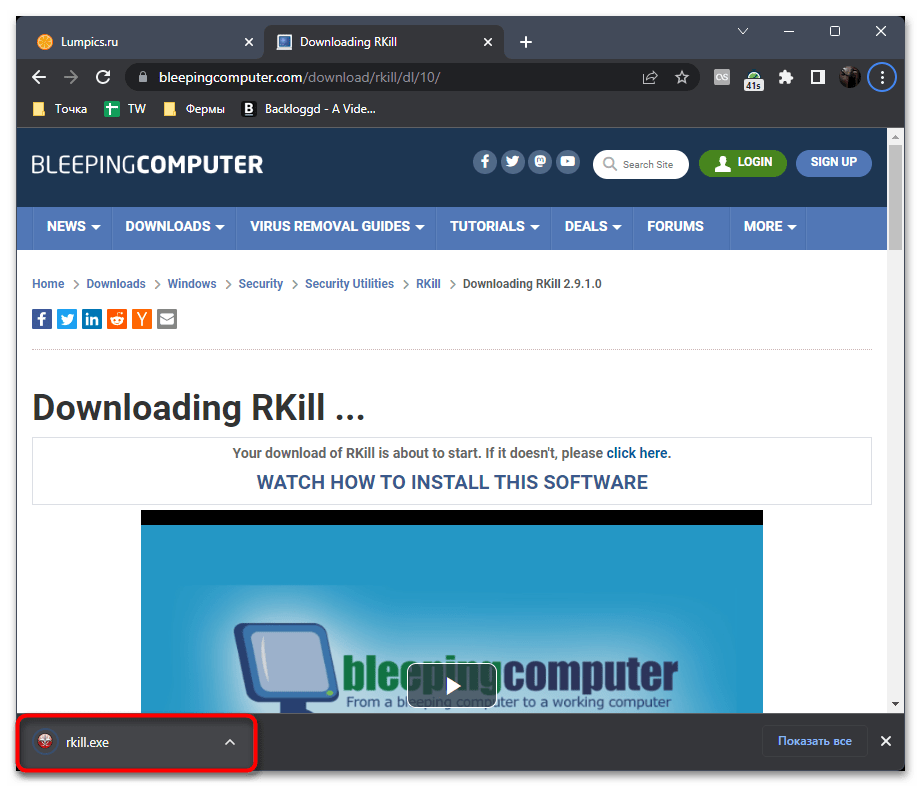
- Ожидайте окончания загрузки исполняемого файла и запустите его для выполнения.
Шаг 2: Удаление подозрительного ПО
Сейчас все процессы, потенциально связанные с трояном в Windows 11, были завершены, поэтому можно начать следующие этапы подготовки к удалению. В первую очередь понадобится выполнить деинсталляцию всего подозрительного софта, о предназначении которого на вашем компьютере вы не знаете. Каждую такую подозрительную программу нужно проверить через интернет, введя ее название в поиске (чтобы не оказалось, что она является системной и важной для работы ОС).
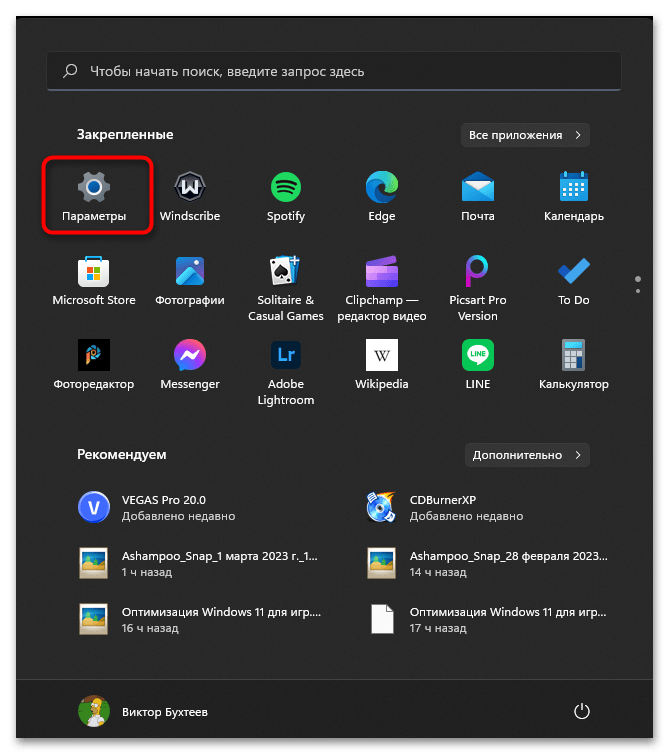
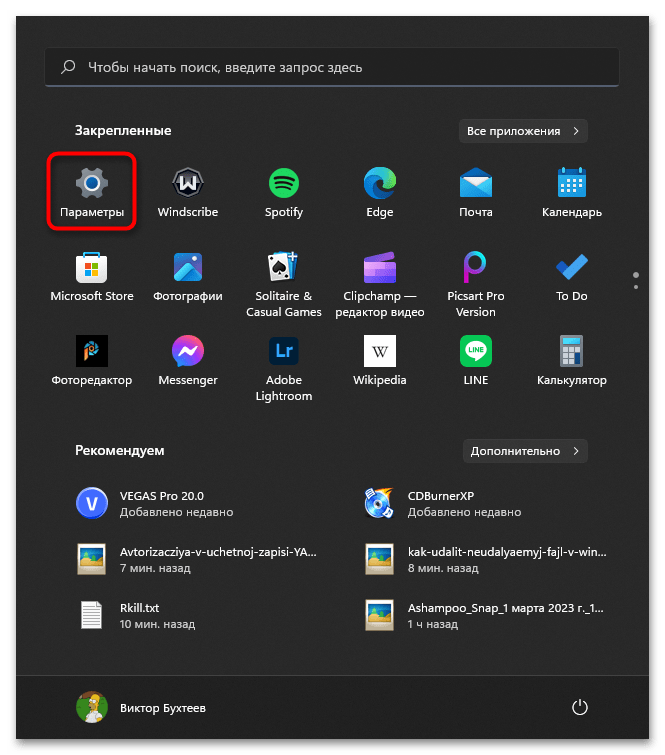
- Откройте «Пуск» и нажмите по значку с шестеренкой, чтобы перейти в «Параметры».
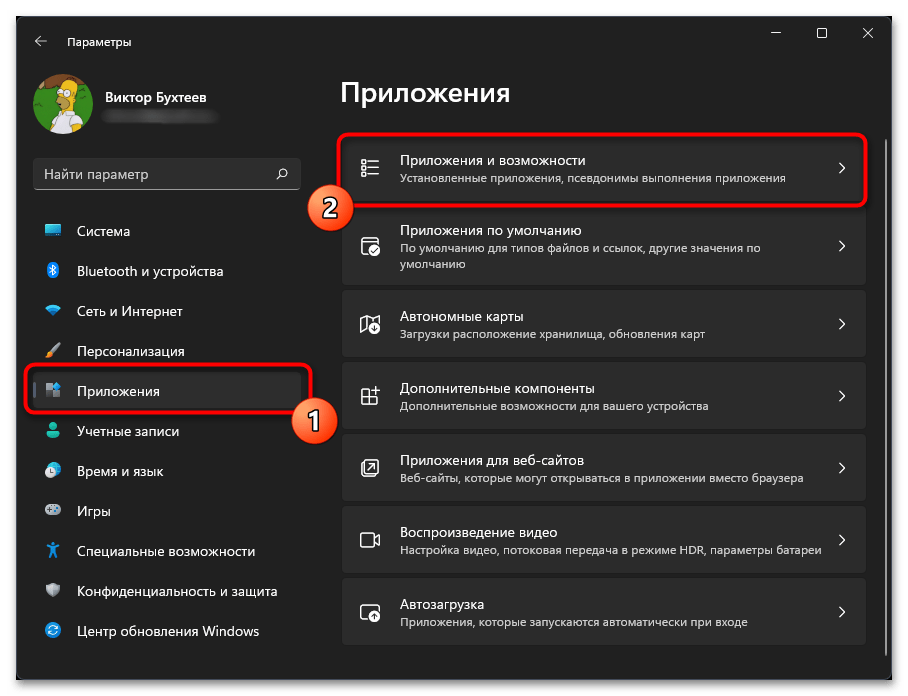
- На панели слева выберите «Приложения», затем откройте категорию «Приложения и возможности».
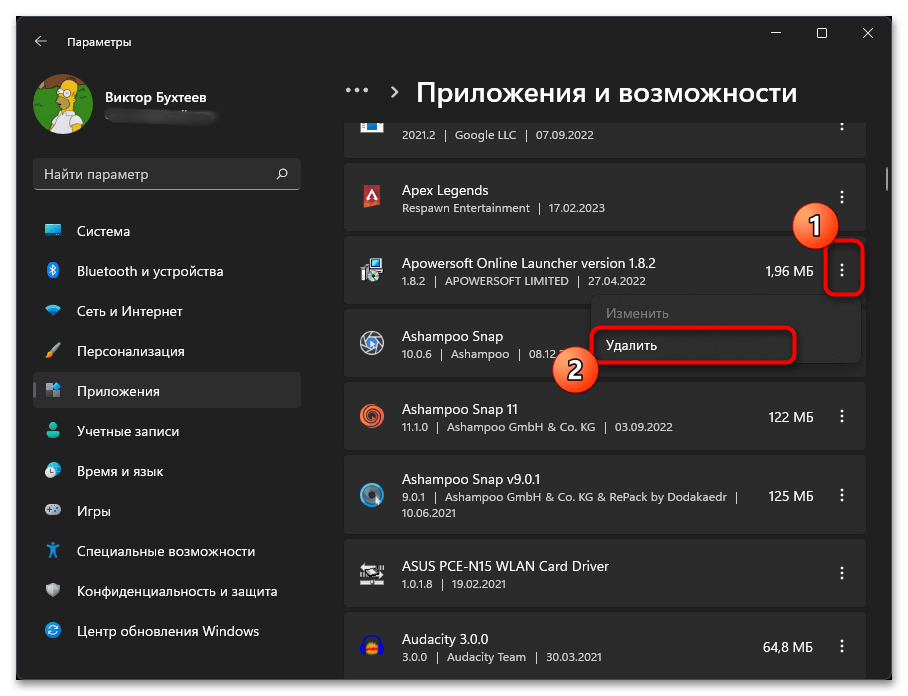
- Найдите подозрительную программу, убедитесь в том, что она не является системной, затем вызовите меню действий, щелкнув по кнопке с тремя точками, и выберите пункт «Удалить».
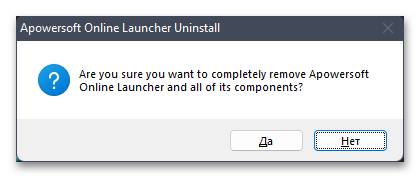
- Следуйте инструкциям, отобразившимся в деинсталляторе. Сделайте то же самое со всеми ненужными и странными приложениями на вашем компьютере.
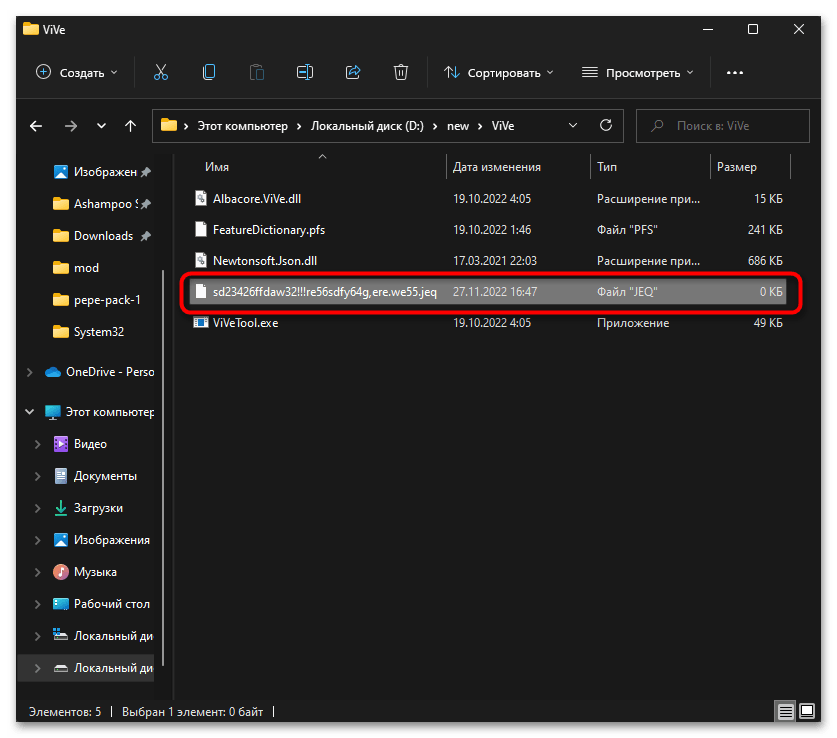
Вместе с этим можете проверить расположение всех подозрительных программ, если с их удалением возникают проблемы, а на экране появляется сообщение о невозможности удалить конкретный файл. Возможно, понадобится завершить дополнительные процессы или использовать другие средства удаления таких файлов. Детальные инструкции по этой теме вы найдете в другом материале на нашем сайте по ссылке ниже.
Шаг 3: Ручное удаление вредоносных файлов
Следующий этап актуален в тех случаях, когда вы получаете уведомления от стандартного «Защитника Windows», но он по каким-то причинам не позволяет избавиться от найденного трояна, хотя постоянно блокирует его и помещает в карантин. Обычно такая ситуация возникает в тех случаях, когда пользователь запускает зараженное программное обеспечение или игру, игнорируя все предупреждающие сообщения. Нужно найти проблемные файлы вручную и удалить их перед сканированием системы антивирусом.
- Снова откройте «Параметры» через меню «Пуск».
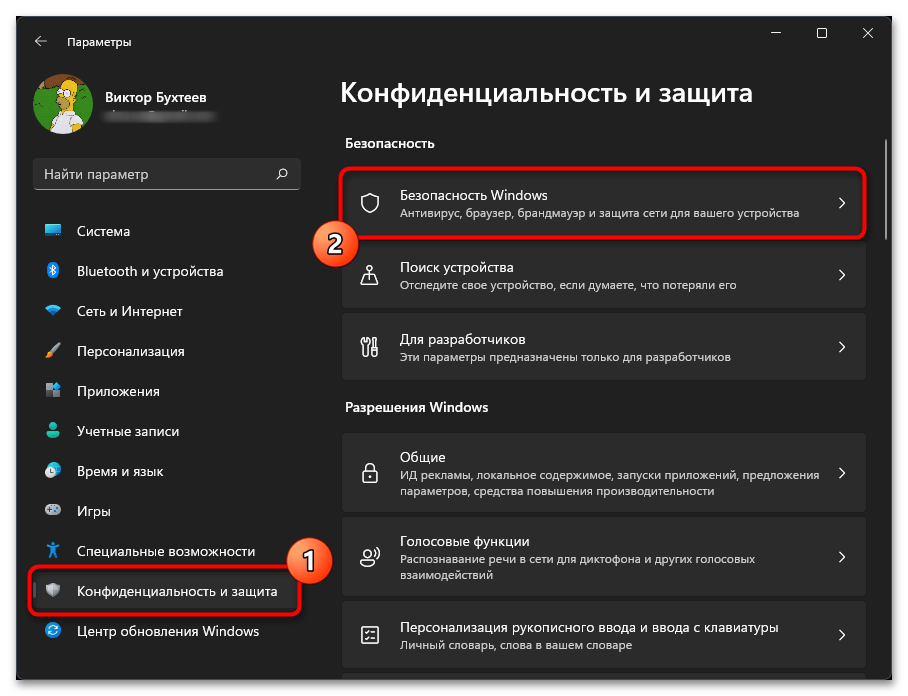
- Далее выберите «Конфиденциальность и защита», после чего перейдите к категории «Безопасность Windows».
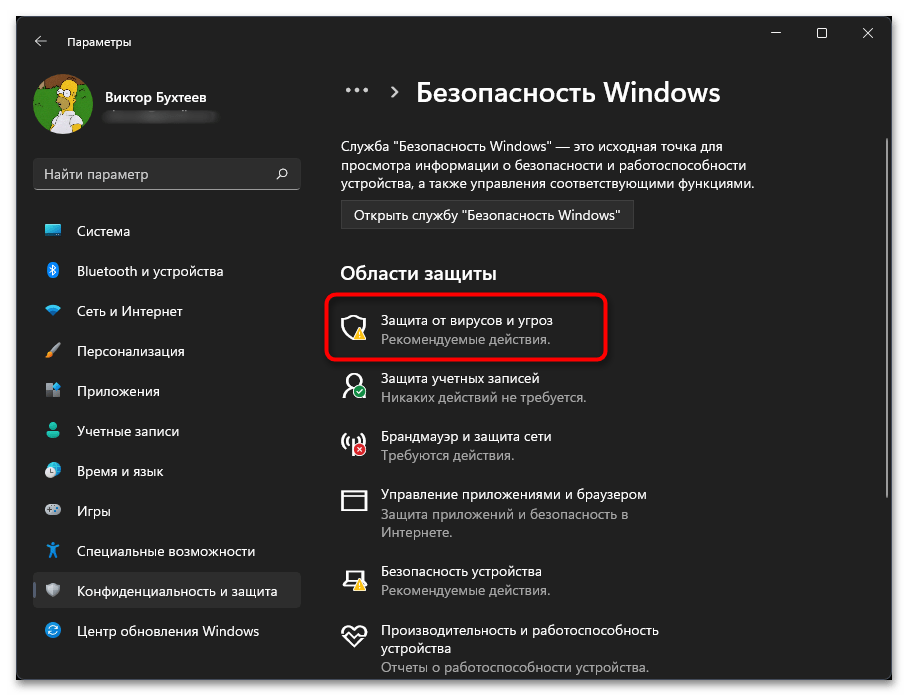
- В блоке «Области защиты» найдите «Защита от вирусов и угроз», затем кликните по данной кнопке.
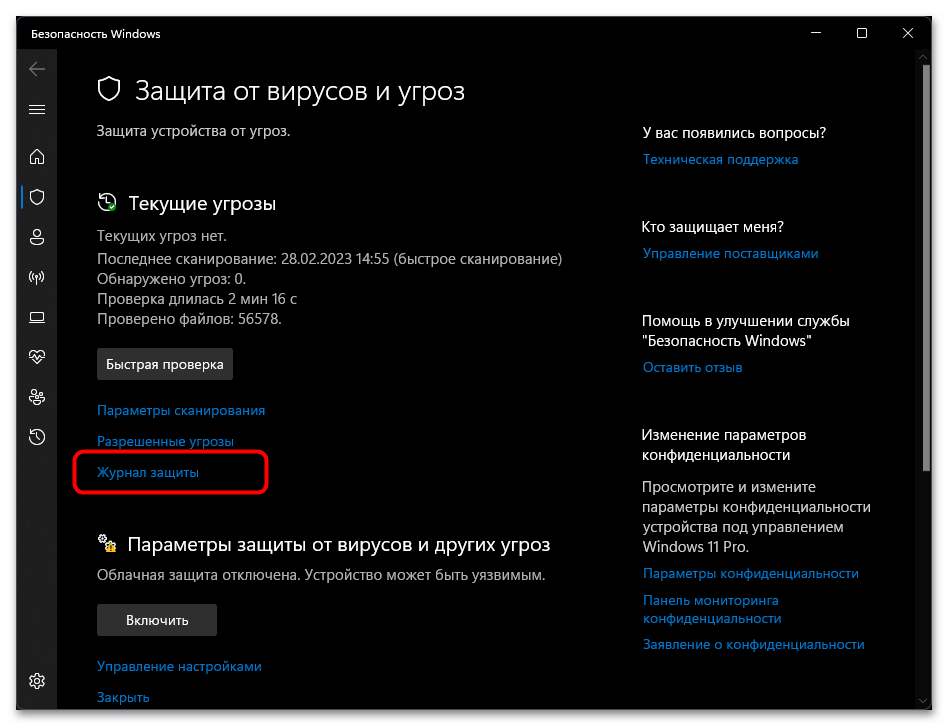
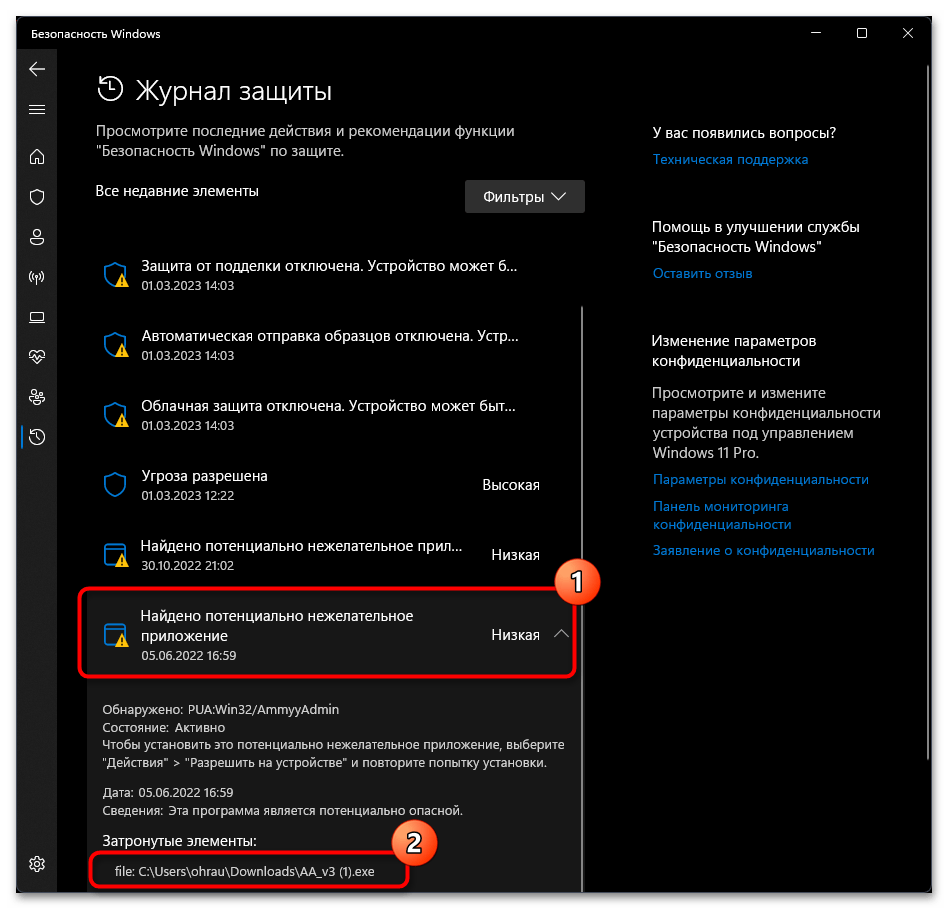
- Сейчас необходимо ознакомиться с журналом защиты, чтобы понять, какие файлы блокируются. Для этого внизу отведена ссылка с соответствующим названием.
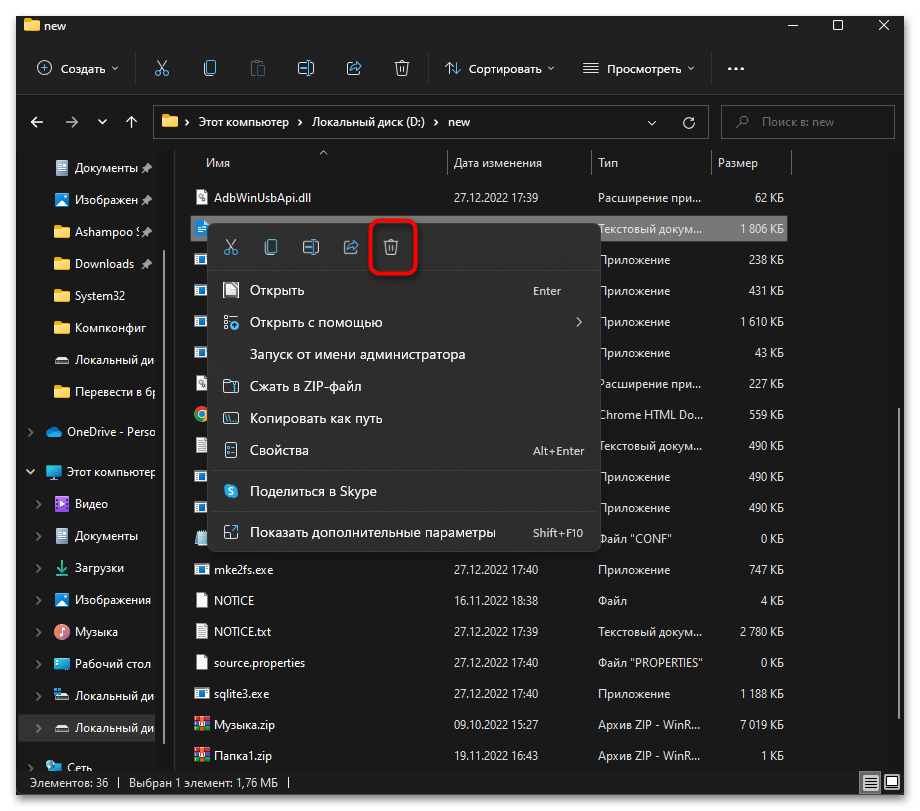
- В списке угроз разверните детальную информацию о затронутых элементах, запомните их путь, перейдите по нему и удалите все связанные файлы. Если это конкретная программа, нужно избавиться от всех ее элементов.
- Информация о том, что делать с неудаляемыми файлами, есть в конце предыдущего шага.
Шаг 4: Восстановление браузера
Следующий этап, подразумевающий восстановление браузера, следует выполнять тем пользователям, кто столкнулся с заменой стандартной страницы в веб-обозревателе, установкой непонятных расширений или постоянным открытием сторонних сайтов. Все параметры браузера нужно вернуть к стандартным, но при этом сохранить личные данные, чтобы не возникло проблем с повторной авторизацией. Об этом на примере двух популярных браузеров написано в других руководствах на нашем сайте по следующим ссылкам.
Шаг 5: Сканирование портативным антивирусом
Хоть при помощи сторонней утилиты мы и завершили все возможные процессы, связанные с вирусами, сначала стоит проверить ПК на наличие угроз при помощи средств, которые не требуют установки, а функционируют в портативном режиме. Этот процесс будет разобран на примере Dr.Web CureIt.
- Воспользуйтесь ссылкой выше, перейдите на официальный сайт Dr.Web CureIt и скачайте последнюю бесплатную версию для домашнего использования.
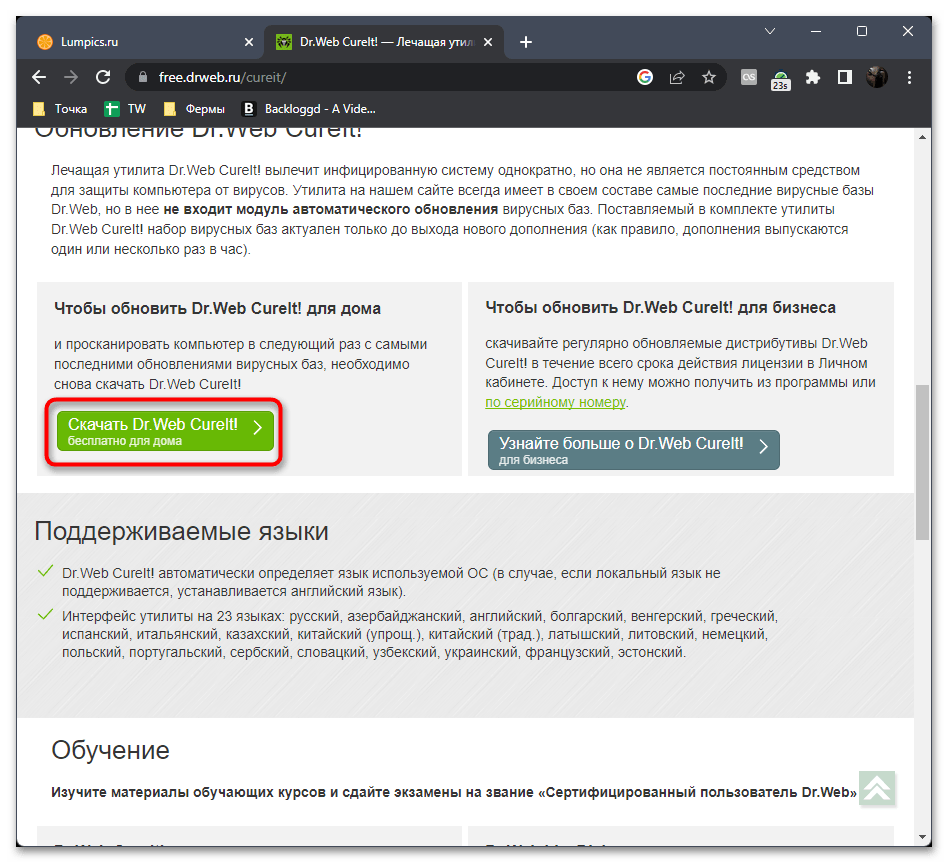
- Понадобится обязательно подтвердить лицензионное соглашение, только после этого кнопка «Скачать» станет доступной.
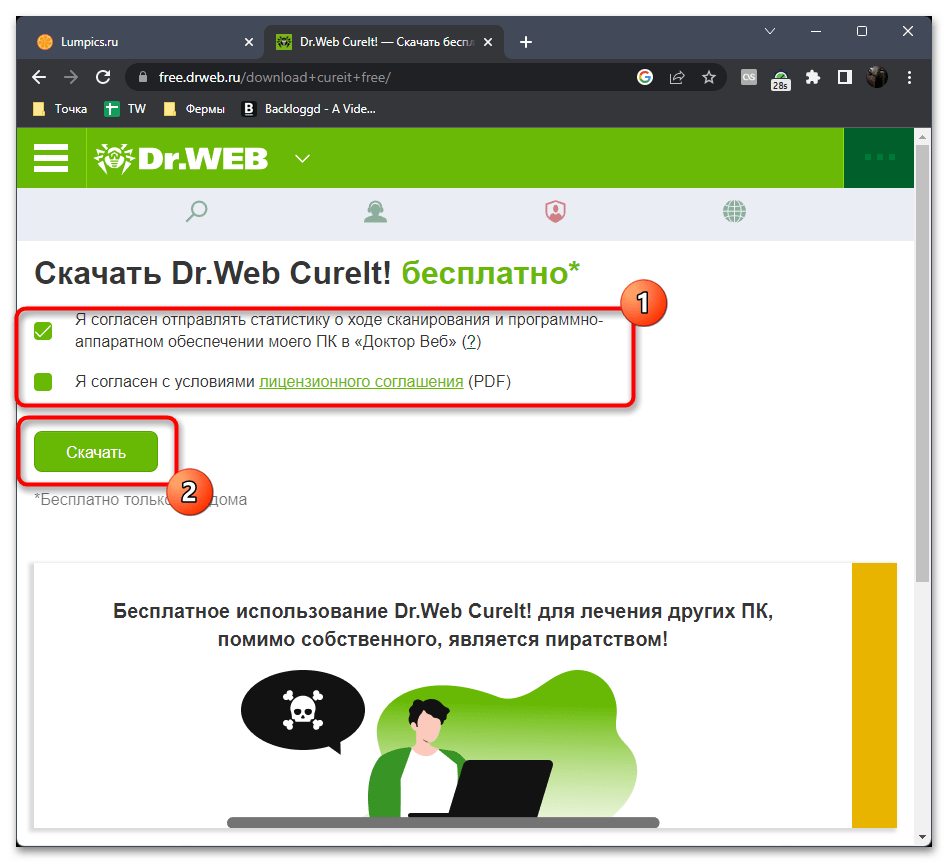
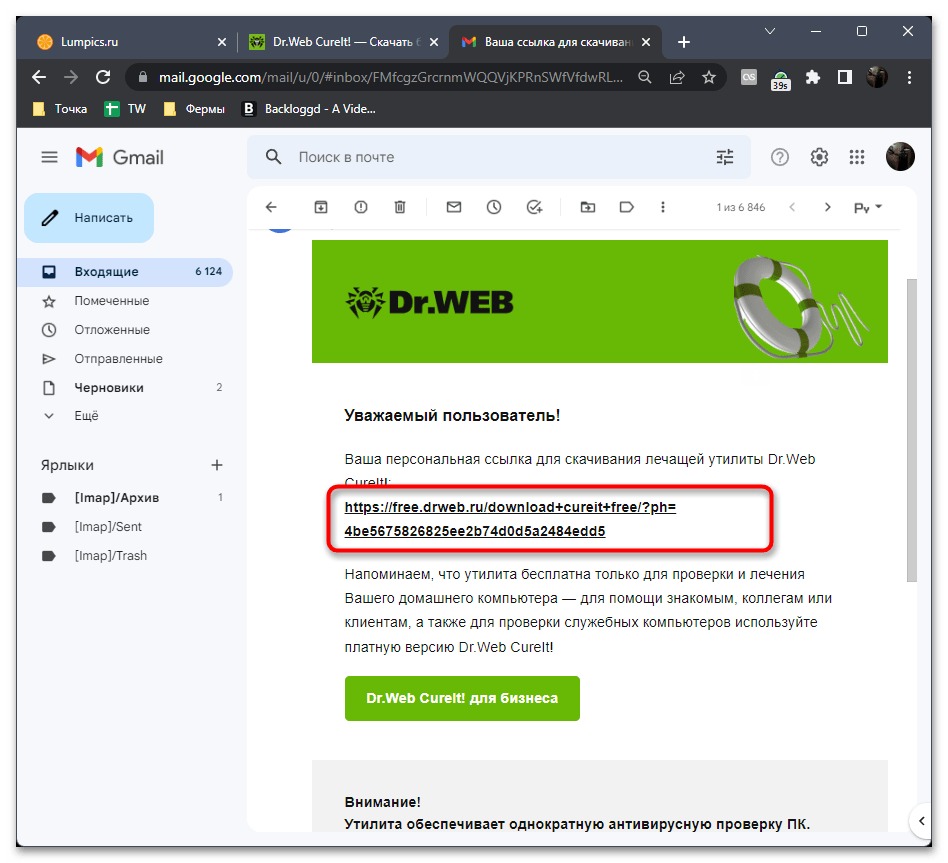
- Заполните информацию о себе и введите корректный адрес электронной почты, поскольку на него будет отправлена ссылка на загрузку программы. Перейдите по ней, загрузите EXE-файл и запустите его.
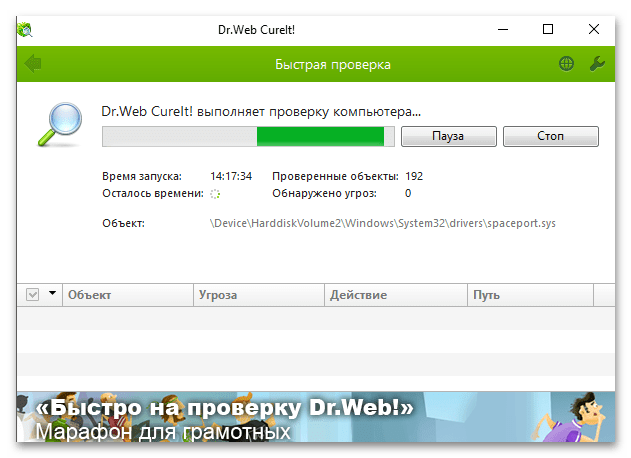
- Сразу можете начать сканирование и следить за его результатами. Удалите все найденные угрозы.
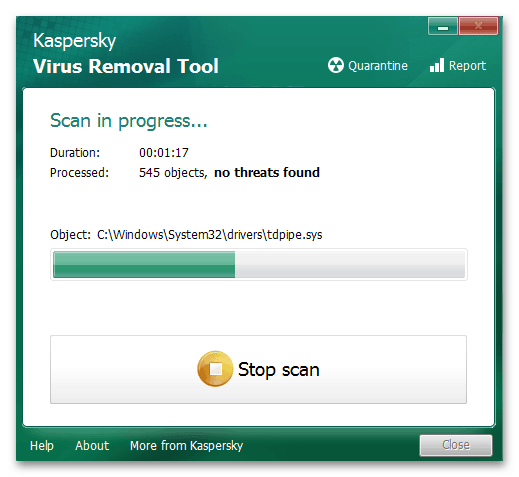
Существуют и другие похожие программы и утилиты, предназначенные для сканирования ПК на наличие угроз без установки антивируса. Мы рекомендуем использовать их перед применением полноценного средства защиты. О подходящих решениях читайте в материале, кликнув по следующему заголовку.
Шаг 6: Запуск полноценного антивируса
Завершающий этап — установка полноценного антивируса и его использование для борьбы с остатками угроз, если предварительного сканирования не хватило. Вместе с этим новый антивирус будет активным и в следующем сеансе, когда некоторые изменения RKill откатятся. Это позволит вам избежать повторного заражения трояном, если это случается после открытия конкретных файлов на вашем компьютере. Существует много надежных антивирусов, а выбрать подходящий для себя вы можете из полноценного обзора по следующей ссылке.
Шаг 7: Обеспечение защиты в будущем
Если вы не продвинутый пользователь ПК, в будущем может возникнуть ситуация повторного заражения трояном. Чтобы избежать этого, понадобится не только установить антивирус, но и выполнять основные правила компьютерной безопасности. Поднять грамотность в данном вопросе мы рекомендуем при помощи другого материала на нашем сайте, где все это полноценно описывается.
4 способа удаления вредоносных программ-троянцев из Windows 10
Вы подозреваете, что ваш компьютер заражен троянским конем? Он работает медленно или, может быть, внезапно дает сбой во время работы программы?
Если вы хотите удалить троян со своего ПК с Windows 10, то вы попали в нужное место.
В этом руководстве мы кратко рассмотрим, что такое троянский конь, как он работает и какие шаги нужно предпринять, чтобы удалить его со своего компьютера.
Итак, начнем с краткого определения троянского коня.
Что такое троянский конь?
Троянский конь или троян – это тип вредоносного ПО, которое выдает себя за законное приложение. Его можно спрятать во вложении электронной почты, играх, программном обеспечении, фильмах или песнях и т. Д.
Он отличается от компьютерного вируса тем, что троянец не копирует себя и должен быть установлен пользователем. Основная цель трояна – попытаться нарушить работу, вывести из строя, а иногда и напрямую украсть данные пользователя из их системы.
И, кажется, тоже растет.
В отчете Malwarebytes State of Malware 2020 [PDF] троянские программы называются вторыми по частоте атаками вредоносных программ, с которыми сталкиваются предприятия, сразу после рекламного ПО.
Несмотря на то, что существуют тысячи различных троянов, некоторые популярные и особенно изнурительные трояны включают Danabot, Lokibot , Trojan T9000 и трояны удаленного доступа .
Что делает троян и как их обнаружить?
Хотя трояны бывают разных форм и степени серьезности, все они классифицируются как таковые, потому что они более или менее выполняют одни и те же конкретные действия на вашем компьютере.
К ним относятся такие вещи, как:
- Отслеживание посещаемых вами веб-сайтов.
- Установка на ваш компьютер другого вредоносного ПО, например червя или вируса.
- Отправляйте важную информацию, такую как имена пользователей и пароли, хакерам в черной шляпе.
- Создание бэкдоров.
- Используйте свой компьютер для проведения DDOS-атак .
Хотя нет надежного способа распознать трояна без антивирусной программы, тонким признаком является постепенное снижение скорости вашего ПК, которому препятствуют ресурсы процессора, используемые трояном.
Способы удаления троянов из Windows 10
Совет от профессионалов : перед тем, как начать удаление троянца, вы должны сделать резервную копию файлов Windows 10 . Это сделано для того, чтобы вы могли легко восстановить свои данные, если что-то пойдет не так. Просто имейте в виду, что вы также можете создавать резервную копию троянского коня, поэтому вам придется исправить резервную копию после ее восстановления.
После того, как вы закончите с резервной копией, все готово.
1. Запустите Microsoft Defender.
Microsoft Defender, впервые представленный в Windows XP, представляет собой бесплатное средство защиты от вредоносных программ для защиты пользователей Windows от вирусов, вредоносных программ и другого шпионского ПО.
Вы можете использовать его для обнаружения и удаления троянца из вашей системы Windows 10. Выполните следующие действия, чтобы начать работу с Microsoft Defender.
- В поле поиска Windows введите «Безопасность Windows» и нажмите « Защита от вирусов и угроз» .
- Оттуда нажмите на параметры сканирования и выберите Полная проверка.
- Наконец, нажмите Сканировать сейчас .
Затем программа начнет сканирование и удалит всех обнаруженных троянов.
2. Запустите восстановление системы.
Восстановление системы помогает вам вернуть ваш компьютер к предыдущему моменту времени и помогает решить проблемы вашей системы из-за любых сбоев.
Если файлы на вашем ПК заражены трояном, рекомендуется выполнить восстановление системы, так как оно восстановит ранее незараженные файлы, но только в том случае, если у вас есть точка восстановления, созданная до того, как троянец появился на вашем компьютере.
Выяснить это может быть несколько сложно, но попробуйте вспомнить, как долго ваш компьютер работал со сбоями, и найдите точку восстановления до этого периода.
Чтобы начать работу, сначала вы должны проверить, есть ли в вашей системе предыдущее восстановление системы.
- Введите « Восстановить» в строке поиска меню «Пуск» и нажмите « Создать точку восстановления» .
- На вкладке « Защита системы » нажмите « Восстановление системы» .
- В следующем окне выберите « Выбрать другое восстановление системы» и нажмите « Далее», чтобы выбрать конкретную точку восстановления.
Однако, если у вас нет предыдущей точки восстановления, этот метод вам не подойдет. В таком случае не волнуйтесь. Просто переходите к следующему способу.
Однако, если у вас уже есть предыдущее восстановление системы, выполните следующие действия.
Выберите момент времени, когда, по вашему мнению, ваша система работает нормально, и нажмите Далее . Наконец, нажмите Готово . Ваш компьютер будет перезагружен, и ваши настройки вернутся к предыдущему разу.

Следуя этому методу, следует удалить троян вместе с его файлами с вашего компьютера.
3. Запустите анти-троянскую программу.
Если у вас еще нет антивирусной программы, вам следует установить ее. Microsoft Defender – это антивирусная программа Windows 10 по умолчанию, но есть много других доступных опций .
Антивирусная программа – это Achillies Shield вашего ПК, защищающая его от сетевых угроз. Однако вы также можете загрузить специальные инструменты для удаления троянских коней.
Удаление троянских программ Avast
Avast Trojan Remover – один из лучших инструментов для сканирования и удаления троянских программ. Это тоже бесплатно.
Загрузите Avast Trojan Remover и установите программу на свой компьютер. Оттуда это простой процесс сканирования и щелчка.
Просканируйте свой компьютер с помощью Avast AntiVirus, и этот инструмент удалит троян за вас.
Bitdefender Антивирус
Bitdefender – еще один отличный антивирусный инструмент, которым вы можете воспользоваться. Он доступен как в бесплатной, так и в платной версиях.
Доступен бесплатно, он предлагается для Windows, Mac OS и Android.

Загрузите Bitdefender и запустите его на своем ПК. Затем программа загрузит все необходимые файлы на ваш компьютер. Откройте приложение для сканирования и удаления трояна с вашего ПК.
3. Используйте безопасный режим.
Хотя вы не удаляете самого троянца этим методом, загрузка компьютера в безопасном режиме может оказаться полезной.
Иногда троянские вредоносные программы могут нарушить работу вашего антивируса и, таким образом, затруднить его удаление. Открыв свой компьютер в безопасном режиме, ваша антивирусная программа сможет правильно выполнять свою работу.
- Нажмите Windows Key + R, чтобы открыть диалоговое окно « Выполнить ».
- Там введите msconfig и нажмите ОК .
- На вкладке « Загрузка » установите флажок « Безопасная загрузка» и нажмите « Применить» .
Теперь перезагрузите компьютер, чтобы изменения вступили в силу. При следующем запуске ваш компьютер загрузится в безопасном режиме.
4. Сбросить Windows 10.
Используйте этот метод в крайнем случае.
Если ни один из вышеперечисленных способов пока не помог, вы можете сбросить Windows 10, чтобы точно удалить трояна.
Все файлы и установленные приложения будут удалены с вашего компьютера при выполнении сброса Windows, что означает, что ваш компьютер станет чистым в том виде, в котором он был при покупке.
После удаления всех приложений и файлов Windows 10 будет переустановлена.
Чтобы начать процесс сброса, перейдите в « Настройки»> «Обновление и безопасность»> «Восстановление» . Оттуда, нажмите на НАЧАТЬ , чтобы начать процесс сброса.
Далее у вас будет два варианта на выбор: « Сохранить мои файлы» или « Удалить все» . Выберите тот, который вы хотите использовать, и приступайте к сбросу. Когда вы пытаетесь удалить троянского коня из своей системы, вы должны выбрать «Удалить все», но имейте в виду: он делает именно то, что написано на банке.
Троян удален навсегда!
Заражение троянским конем может стать препятствием для бесперебойной работы вашего компьютера. Мы надеемся, что использование одного из методов сработало для окончательного удаления троянского вредоносного ПО с вашего компьютера.
Троян
Троян (или троянский конь) – это вредоносное программное обеспечение, которое маскирует свое истинное назначение. При этом, в отличие от вируса, троян не способен самостоятельно дублировать или заражать файлы. Чтобы проникнуть на устройство жертвы, данное вредоносное ПО использует другие средства, такие как скрытая загрузка, использование уязвимостей, загрузка через другой вредоносный код или методы социальной инженерии.

4 минуты на чтение
4 минуты на чтение
Что такое (цифровой) троян?
Подобно троянскому коню, известному из древнегреческих мифов, этот тип вредоносного ПО использует маскировку или ложное перенаправление для сокрытия своего истинного назначения. Достигнув целевое устройство, угроза часто использует различные методы, направленные против пользователей или другое программное обеспечение во взломанной системе.
Сегодня трояны являются наиболее распространенной категорией вредоносных программ, которая используется для открытия бэкдоров, контроля зараженного устройства, извлечения данных пользователя и их передачи злоумышленникам, загрузки и запуска других вредоносных программ во взломанной системе и для многих других злоумышленных целей.
Краткая история
Название «троян» («троянский конь») происходит от классического античного мифа об успешном завоевании греками города Троя. Чтобы прорваться через оборону города, завоеватели соорудили большого деревянного коня, внутри которого укрылась группа лучших воинов. После того как стоявшие на страже троянцы затащили «подарок» в укрепленный город, греки, дождавшись наступления темноты, вышли из коня и одолели удивленных воинов.
Впервые термин «троян» был использован в упоминании о вредоносном коде в Отчете ВВС США за 1974 года, посвященном анализу уязвимостей компьютерных систем. Однако термин стал популярным в 1980-х годах, особенно после доклада Кена Томпсона на награждении ACM Turing Awards в 1983 году.
Известные примеры
Одним из первых троянов, получивших широкую известность, была первая программа-вымогатель, обнаруженная в реальной среде – AIDS Trojan 1989 года. Этот вредоносный код распространился через тысячи рассылаемых по почте дискет, якобы содержащих интерактивную базу данных о СПИДе. Через 90 циклов загрузки установленная программа зашифровывала большинство имен файлов в корневом каталоге компьютера. Через «лицензионное соглашение» программа требовала от жертв отправить 189 или 378 миллионов долларов США на почтовый ящик в Панаме, чтобы вернуть свои данные.
Подробнее
Еще один пример трояна – известная шпионская программа FinFisher (или FinSpy). Угроза обладает расширенными возможностями для шпионажа и незаконного использования веб-камер, микрофонов, кейлоггинга, а также способностью переносить файлы. Разработчики этой шпионской программы продавали ее как инструмент для правоохранительных органов, но, считается, что программу использовали также и репрессивные режимы. Чтобы скрыть свою истинную цель, FinFisher использует различные способы маскировки. В рамках одной из кампаний, выявленных компанией ESET, вирус устанавливался как инсталлятор популярных и законных программ, таких как браузеры и медиа-плееры. Троян также распространялся по электронной почте через поддельные вложения или поддельные обновления программного обеспечения.
Однако троянские программы представляют собой угрозу не только для настольных компьютеров или ноутбуков. Значительная часть современного вредоносного ПО для мобильных устройств (особенно для устройств на базе Android) также относится к этой категории. DoubleLocker – это инновационное семейство программ-вымогателей, замаскированных под обновление Adobe Flash Player. Вирус проник на мобильное устройство через Специальные возможности, зашифровал его данные и заблокировал экран, применив случайный PIN-код. Впоследствии злоумышленник потребовал произвести оплату в биткойнах, чтобы разблокировать устройство и данные.
как удалить троян с компа?
В Windows есть прекрасная возможность организовывать автозагрузку и автозапуск программ используя специально созданный файл – autorun.inf. Этот файл «может» многое, и одно из этого – обеспечение автоматического запуска определённого файла при открытии диска, где находится сам файл autorun.inf. Благодаря этой возможности трояны, спайваре и вирусы могут распространятся с одного зараженного компьютера на другой. Для примера, с зараженного домашнего, посредством флэшки, на ваш рабочий компьютер. Рассмотрим ниже действия необходимые для того чтобы удалить такие трояны.
1. удаляем файлы autorun.inf со всех ваших дисков, включая дискеты и USB диски.
Вручную:
Перезапустите ваш компьютер в безопасном режиме.
Кликните по кнопке Пуск, далее Запустить, введите cmd и нажмите Enter.
В открывшемся окне командной консоли введите del /a:h /f c:\autorun.*, для диска D, введите del /a:h /f d:\autorun.*, и так далее, меняйте в строке только имя диска, оно выделено жирным шрифтом.
Проделайте подобную операцию для всех ваших дисков, включая USB диски и тд.