Конспект лекции 13. IP протокол.
IP (internet protocol) — это протокол сетевого уровня, который описывает правила адресации и межсетевое взаимодействие устройств.
Ключевой особенностью протокола является адресация.
IP адрес — это уникальный составной числовой идентификатор.
Он состоит из адреса сети и адреса узла этой сети.
Существует две версии IP — IPv4 и IPv6. Четвёртая версия появилась ранее и выделяет под адрес 4 байта(32 бита), что в итоге позволяет работать в сети четырём миллиардам устройств. Однако данная цифра по меркам современных сетей очень мала. Была придумана новая версия протокола — IPv6.
В 4-й версии IP-адрес представляет собой 32-битное число. Как правило, адрес записывается в виде четырёх десятичных чисел значением от 0 до 255 (эквиваленты четырём восьмибитным числам), разделённых точками, например, 192.168.0.3.
В 6-й версии IP-адрес является 128-битным. Как правило, адрес записывается в виде восьми четырёхзначных шестнадцатеричных чисел (эквивалентны восьми 16-битным числам), разделённых двоеточиями, например, 2001:0db8:85a3:0000:0000:8a2e:0370:7334. Ведущие нули допускается в записи опускать. Нулевые группы, идущие подряд, могут быть опущены, вместо них ставится двойное двоеточие (fe80:0:0:0:0:0:0:1 можно записать как fe80::1). Более одного такого пропуска в адресе не допускается.
Несмотря на нехватку адресов, были придуманы специальные технологии подмена и аренды сетевых адресов, а так же выделили частные диапазоны. Поэтому, лидирующую позицию занимает использование протокола IPv4, однако иногда можно найти примеры устройств с 6-ти байтным размером.
IP протокол — это основной протокол для сети Интернет.
Всё, что обрабатывает компьютер, представлено в двоичном формате. Десятичная запись необходима лишь для удобного восприятия адреса человеком.
IPv4 для идентификации использует 32-х битный адрес, представленный в виде десятичного числа, каждые три разряда которого разделяются точкой. Каждый такой разряд называют октетом. Максимальным возможным числом в любом октете будет 255 (так как в двоичной системе это 8 единиц), а минимальным – 0.
У всех IP адресов есть две части: сеть и узел.
- Сеть – это та часть IP, которая не меняется во всей сети и все адреса устройств начинаются именно с номера сети.
- Узел – это изменяющаяся часть IP. Каждое устройство имеет свой уникальный адрес в сети, он называется узлом.
Структура IP-адреса представлена на рисунке далее.
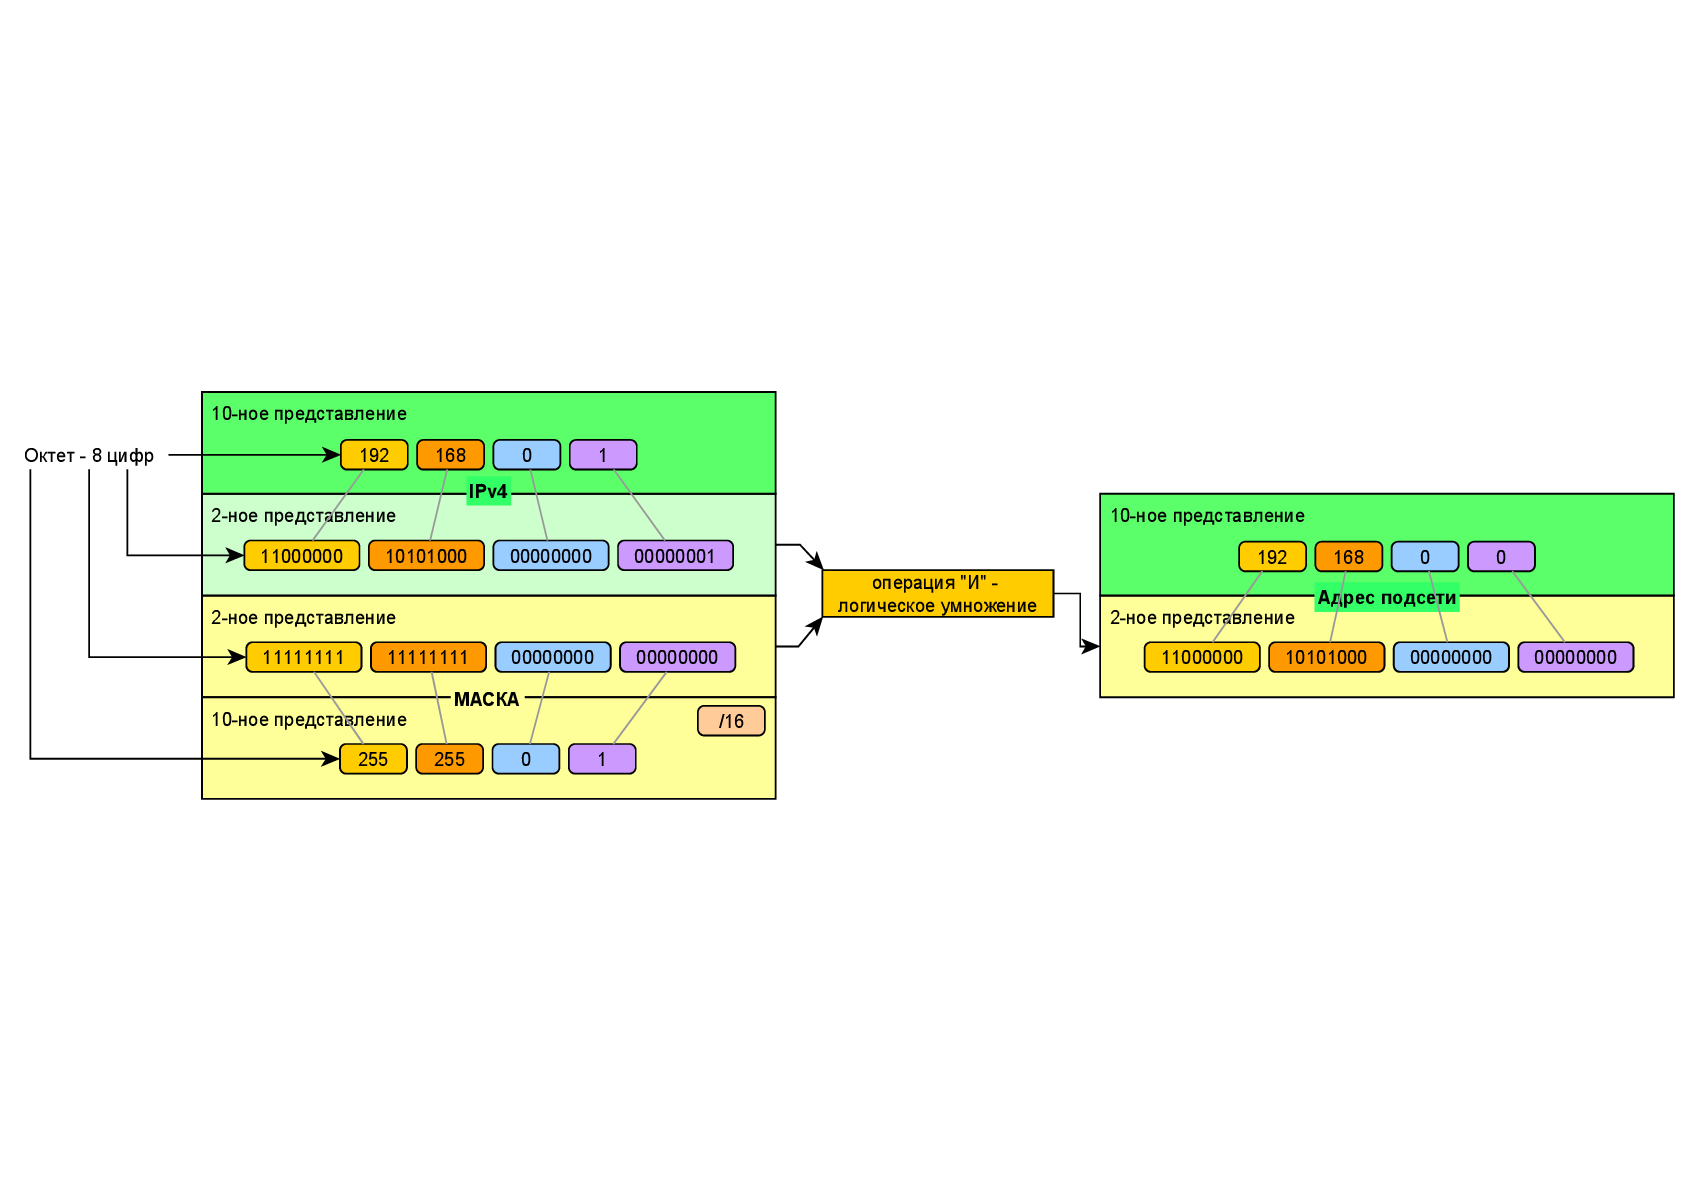 структура ip-адреса.
IP адрес не может существовать без маски подсети. Маска как бы «скрывает» адрес компьютера.
Маска подсети — это двоичное число, при поразрядном выполнении логической операции «и» отображает адрес сети.
Все единицы в маске могут идти только последовательно. Иначе в ней не было бы смысла. Поэтому, маску могут указывать через слеш в виде количества единиц, которые записываются слева-направо, например 192.168.0.1/16. Такая запись называется префиксной .
По количеству нулей в маске можно понять, сколько устройств может работать в сети. Для этого нужно возвести двойку в степень равную количеству нулей.
Нужно учитывать, что у каждой сети есть два зарезервированных адреса — broadcast (самый последний адрес) и, собственно, сам адрес сети. Их нужно исключать из найденного ранее числа.
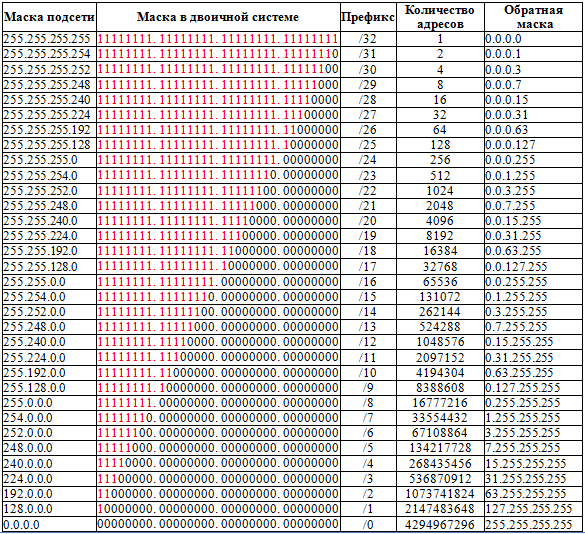 схема масок подсетей.
Частные IP-диапазоны.
Все IP-адреса протокола IPv4 делятся на публичные/глобальные/внешние (их называют «белые») — они используются в сети Интернет, и частные/локальные/внутренние (их называют «серые») — используются в локальной сети.
Интернет — это сеть. И устройства, которые подключены к вашему роутеру — это тоже сеть. Как же тогда решают задачу нехватки адресов в глобальной сети? Ведь на одного человека приходится примерно 5-10 устройств минимум.
Для того, чтобы вы могли построить свою локальную сеть с доступом в интернет, были выделены частные диапазоны адресов. Эти диапазоны не индексируются в Интернет (сайтов, которые бы находились в этих диапазонах просто не существует).
Адреса из частных диапазонов называют » серыми .Это зарезервированные IP-адреса. Такие адреса предназначены для применения в закрытых локальных сетях, распределение таких адресов никем не контролируется.
Напрямую доступ к сети Интернет, используя частный IP-адрес, невозможен. В этом случае связь с Интернетом осуществляется через NAT (трансляция сетевых адресов заменяет частный IP-адрес на публичный). Частные IP-адреса в пределах одной локальной сети должны быть уникальны и не могут повторяться.
- От 10.0.0.0 до 10.255.255.255 с маской 255.0.0.0 или /8
- От 172.16.0.0 до 172.31.255.255 с маской 255.240.0.0 или /12
- От 192.168.0.0 до 192.168.255.255 с маской 255.255.0.0 или /16
- От 100.64.0.0 до 100.127.255.255 с маской подсети 255.192.0.0 или /10; данная подсеть рекомендована согласно rfc6598 для использования в качестве адресов для CGN (Carrier-Grade NAT).
?Подсчитайте количество устройств в частных диапазонах
Глобальные IP-адреса
Глобальные IP-адреса называют » белыми «. Такие адреса выдают в аренду. Их можно взять на время у провайдера за определённую плату в месяц. В этом случае, кроме вас такой IP-адрес не принадлежит, и он доступен всем в сети Интернет.
Как же тогда происходит подключение к интернету обычного пользователя, который платит за доступ в интернет? И почему к нему нельзя подключиться из сети Интернет?
Провайдер выдаёт на время (при каждом подключении к сети) временный IP-адрес. Если вы захотите развернуть на своём компьютере сайт, то для глобального доступа необходим «белый» адрес.
Чтобы его получить необходимо обратиться к своему интернет-провайдеру, и он выдаст Вам публичный IP адрес, но он просто так его взять не может, поэтому провайдер обращается к локальному Интернет регистратору (LIR – Local Internet Registry), который выдаёт набор IP адресов Вашему провайдеру, а провайдер из него выделяет один адрес. Локальный Интернет регистратор не может выдать адреса из неоткуда, поэтому он обращается к региональному Интернет регистратору (RIR – Regional Internet Registry). В свою очередь региональный Интернет регистратор обращается к международной некоммерческой организации IANA (Internet Assigned Numbers Authority). Контролирует действие организации IANA компания ICANN (Internet Corporation for Assigned Names and Numbers). Такой сложный процесс необходим для того, чтобы не было путаницы в публичных IP адресах.
Технология NAT — подмена адресов
Для подмены «серого» адреса в «белый» используется технология NAT.
Network Address Translator (NAT) — это механизм в сетях TCP/IP, позволяющий преобразовывать «серые» адреса в «белый». Обычно, это применяется для объединения локальной сети с сетью Интернет. Например, все «серые» адреса преобразуются в один «белый». Это необходимо для экономии IP-адресов.
Устройство, которое отвечает за NAT, хранит в себе базу данных сопоставления адресов. Обычно, задачами NAT занимается маршрутизатор.
 схема работы технологии NAT.
Выделенные диапазоны для определённых задач
Для IP-адресов так же выделяют некоторые сервисные диапазоны.
- Адрес 127.0.0.0/8 (loopback – петля на себя). Данная сеть нужна для диагностики или проверки работоспособности. Это когда пакеты отправляются самому себе, проходя такой же путь, как если бы пакеты отправлялись на другое устройство. Активно используется для тестирования сайтов на локальных компьютерах. Обычно используется только один адрес — 127.0.0.1. У такого адреса так же есть собственный DNS домен — «localhost». Эта сеть не индексируется в Интернет.
- 169.254.0.0 – 169.254.255.255 (APIPA – Automatic Private IP Addressing). Механизм «придумывания» IP адреса. Служба APIPA генерирует IP адреса для начала работы с сетью.
Как узнать свой IP-адрес в Windows?
Для того, чтобы узнать, какой локальный IP-адрес назначен вашим роутером компьютеру, в командной строке можно ввести команду «ipconfig». Она выведет все данные об IP по каждому сетевому адаптеру.
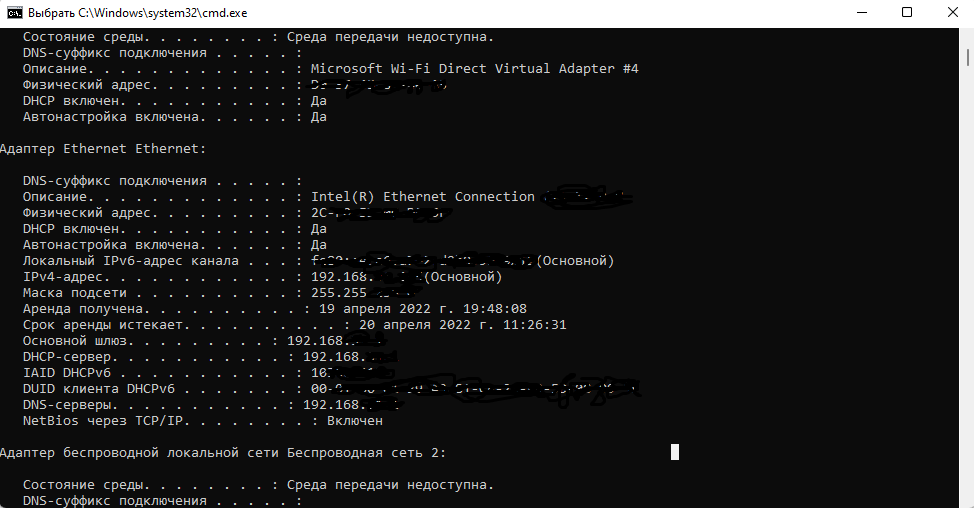 выполнение команды ipconfig в windows.
Что такое IP-адрес и маска подсети и зачем они нужны
Рассказываем, что такое IP-адрес и маска подсети, зачем они нужны и как используются.

Иллюстрация: Оля Ежак для Skillbox Media
Компьютерам, серверам и роутерам в интернете нужно понимать, куда отправлять данные, чтобы они не потерялись в паутине проводов и прочих вайфаев по пути с какого-нибудь американского хранилища «Ютуба» в браузер дяди Васи в Череповце. Один из помощников в этом деле — IP-адрес. Он представляет собой что-то вроде дорожного указателя, маяка, который содержит данные о месте конкретного устройства в структуре Глобальной сети.
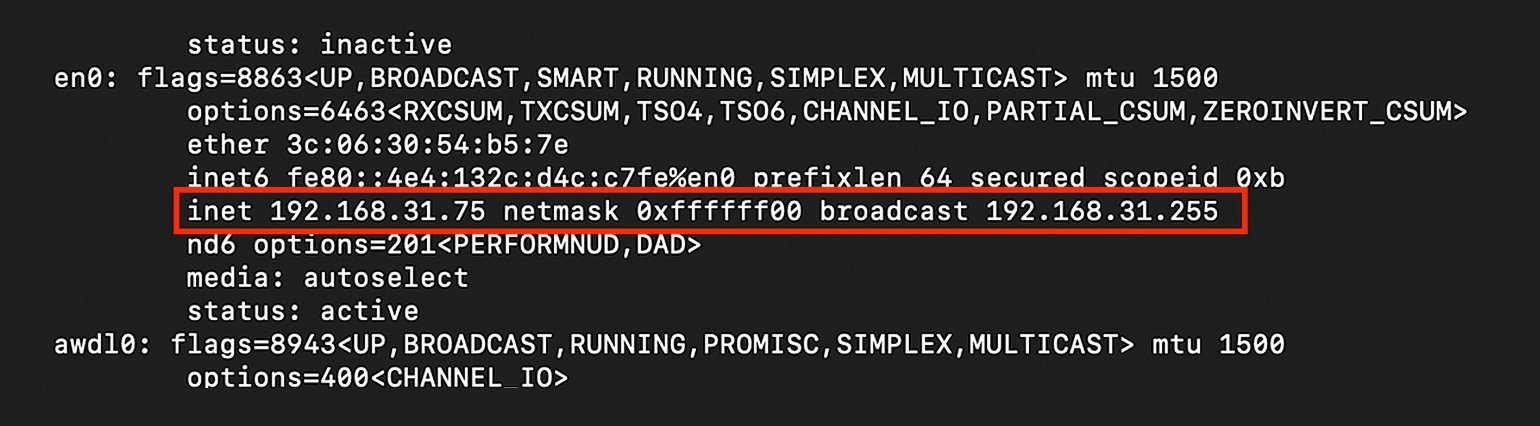
Чтобы узнать IP-адрес вашего устройства, можно открыть терминал и ввести ipconfig в Windows или ifconfig в macOS и Linux:
Что такое IP-адрес и как он устроен
Чаще всего это четыре числа, которые разделены между собой точками (такой формат поддерживается в протоколе IPv4). Например, вот один из самых популярных IP-адресов — вы могли вводить его, чтобы зайти на свой роутер:
Каждое из чисел в адресе — это восьмизначное двоичное число, или октет. Оно может принимать значения от 0000 0000 до 1111 1111. Или же от 0 до 255 в десятичной системе счисления — то есть 256 разных значений.
Получается, диапазон IP-адресов стартует с 0.0.0.0 и заканчивается 255.255.255.255. Если посчитать количество всех адресов в этом диапазоне, получится 4 294 967 296.
Формат адресов IPv4 — не единственный, хоть и один из самых популярных в интернете. Есть ещё стандарт IPv6 — его адреса состоят уже из 128 битов (в IPv4 — 32 бита). Таким образом, IPv6 позволяет пронумеровать 2 128 устройств (по 300 миллионов на каждого жителя Земли).
Ниже мы будем говорить только об IPv4, однако эти принципы хорошо ложатся и на IPv6.
Из чего состоит IP-адрес
На самом деле IP-адрес — это чуть больше, чем просто набор чисел. Он всегда состоит из двух частей: номера хоста (устройства) и номера сети.
Например, IPv4-адрес 192.168.1.34 состоит из таких смысловых частей:
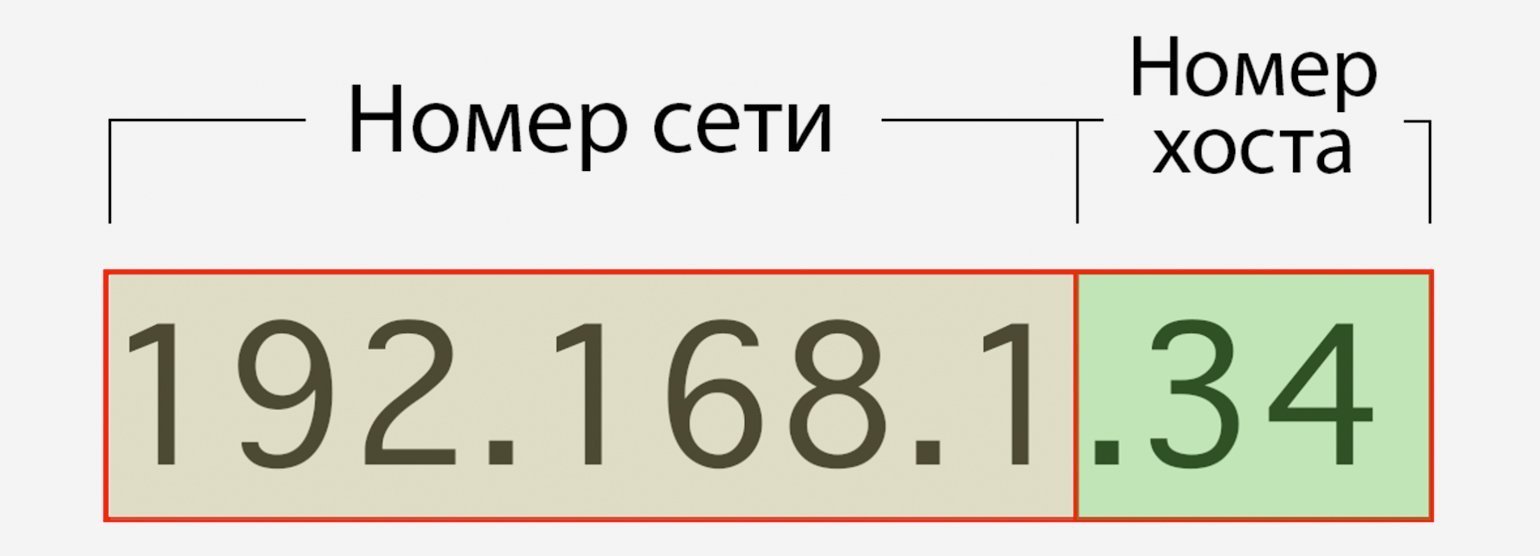
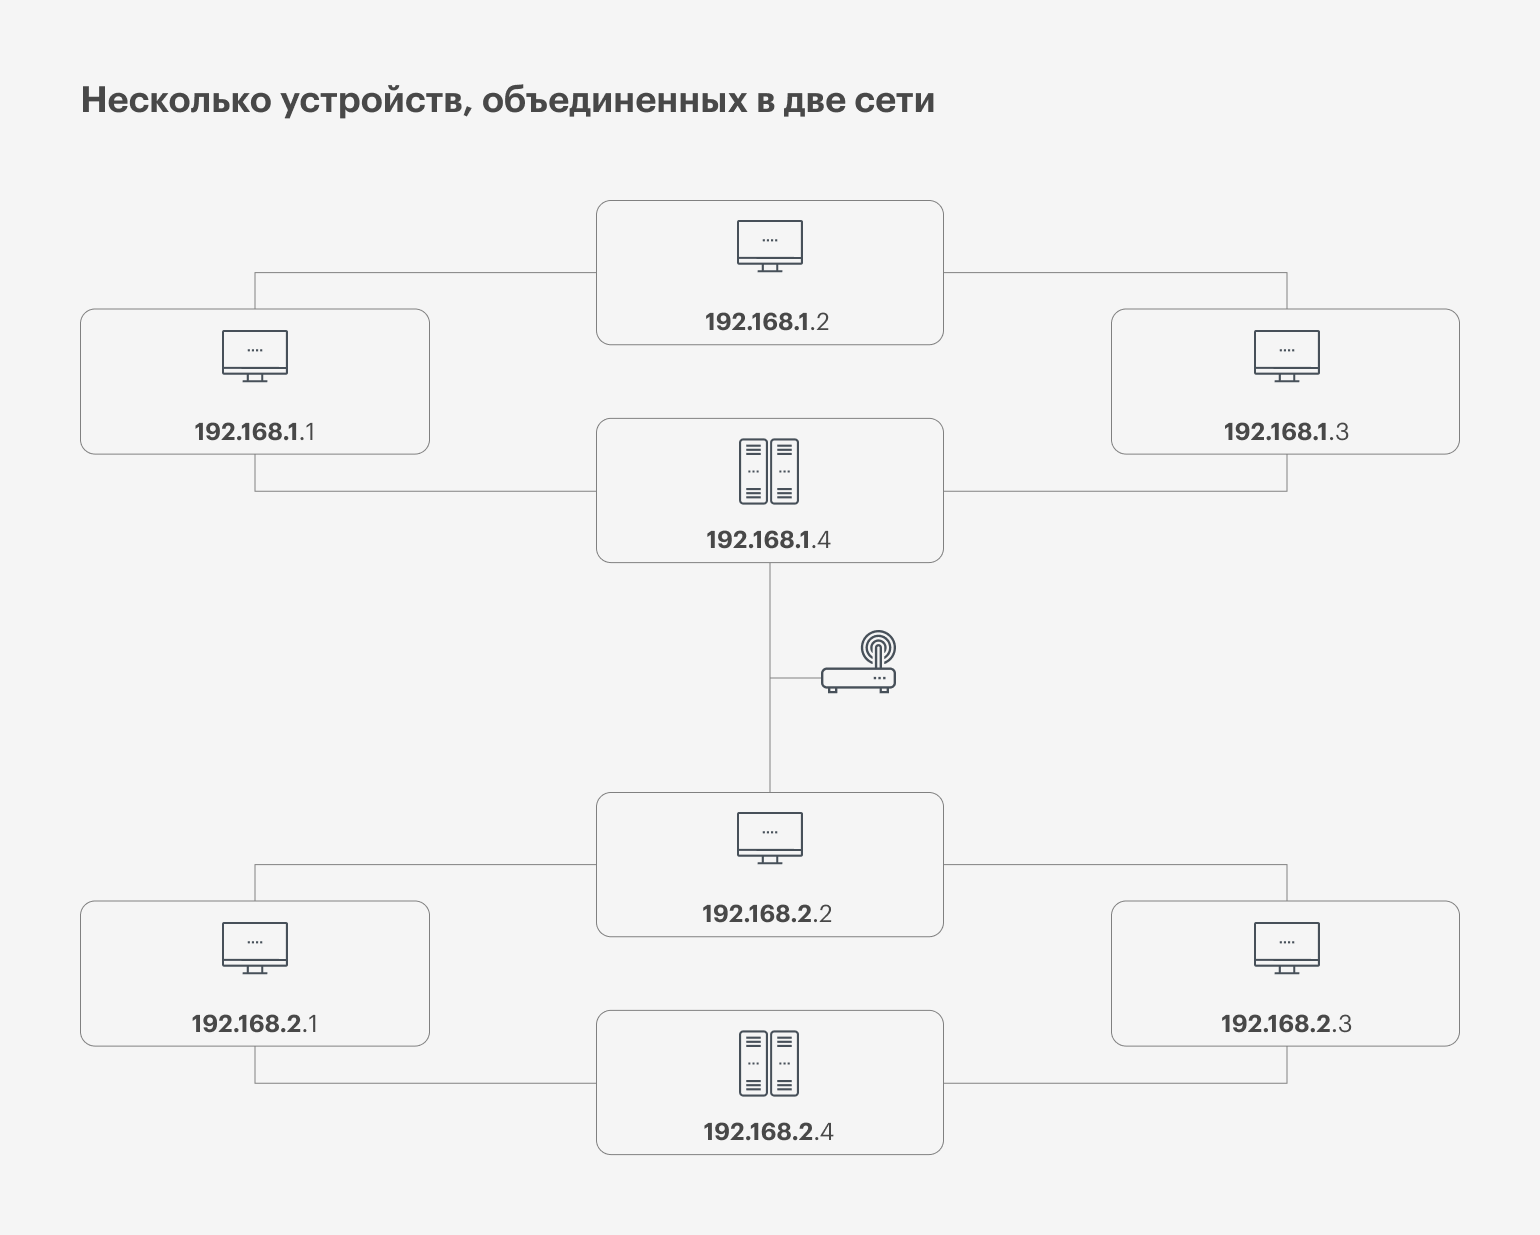
В нём первые три числа означают номер сети, а четвёртое — номер хоста (то есть вашего устройства). Все устройства, идентификаторы которых начинаются с 192.168.1, находятся в одной сети.
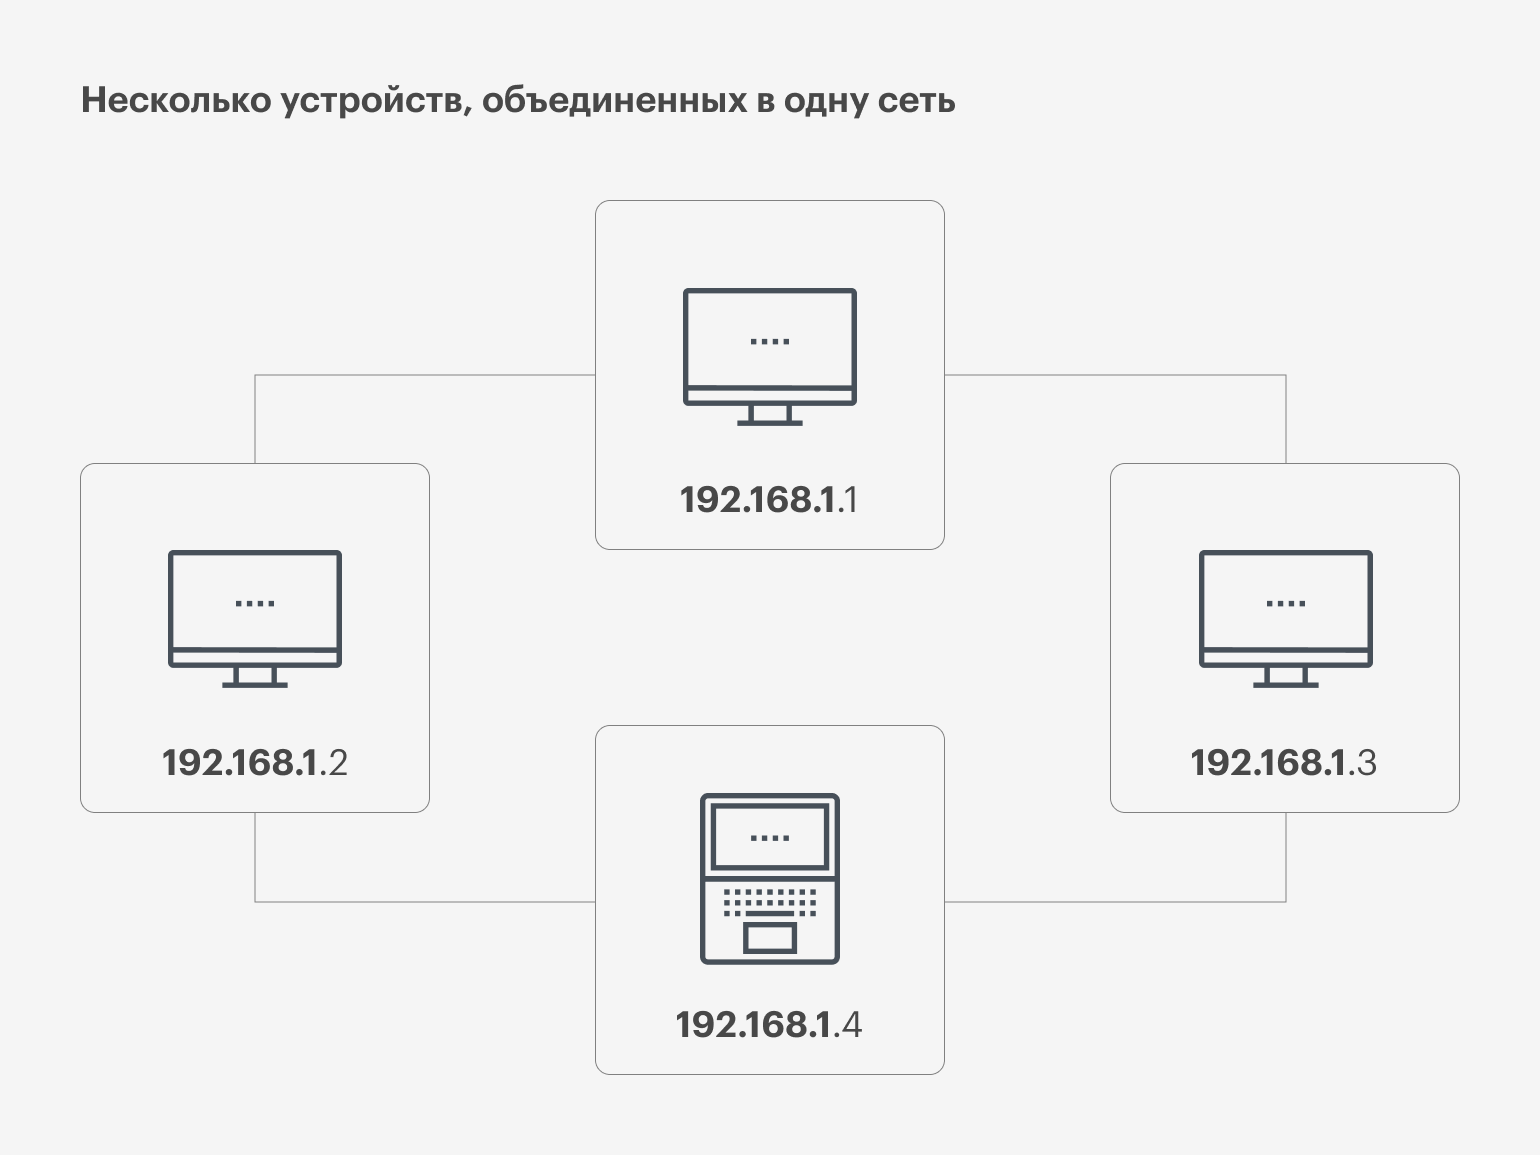
Устройство, идентификатор которого начинается, например, с 192.168.2, будет принадлежать к другой сети и не сможет связываться с устройствами из сети 192.168.1. Чтобы это сделать, понадобится роутер, который соединит две сети между собой.
Он будет мостом, по которому данные переходят из одной сети в другую. Если же говорить техническим языком, то роутер — это сеть более высокого уровня, которая объединяет несколько подсетей. Со стороны это будет выглядеть так, будто у роутера есть устройства, которым он передаёт данные и которые могут связываться между собой.
Какими бывают IP-адреса
Номер сети может храниться не только в первых трёх октетах, но и в первых двух или даже в одном. Остальные числа — это номера устройств в сети.
Чтобы компьютер понимал, какие октеты обозначают сеть, а какие — компьютеры и роутеры, используют несложный механизм. Первые несколько битов в двоичном представлении IP-адреса фиксируются, считываются компьютером и автоматически распознаются — это похоже на конструкцию switch в языках программирования:
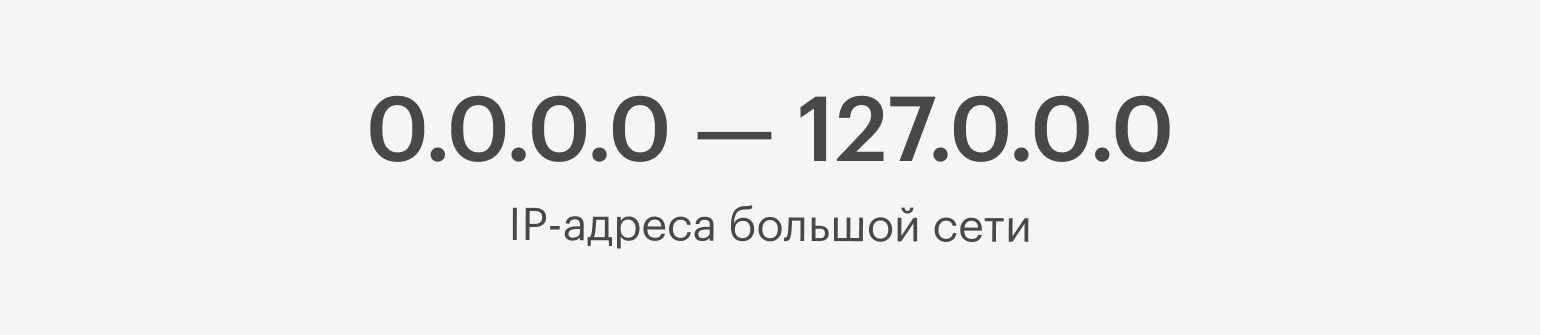
- Если первый бит — это 0, значит, компьютер имеет дело с большой сетью, на которую указывает только одно, самое первое число.
При этом первый бит у нас уже зарезервирован под такой «свитч», поэтому всего таких сетей может быть 128 (от нуля до 127), а устройств в них — более 16 миллионов.
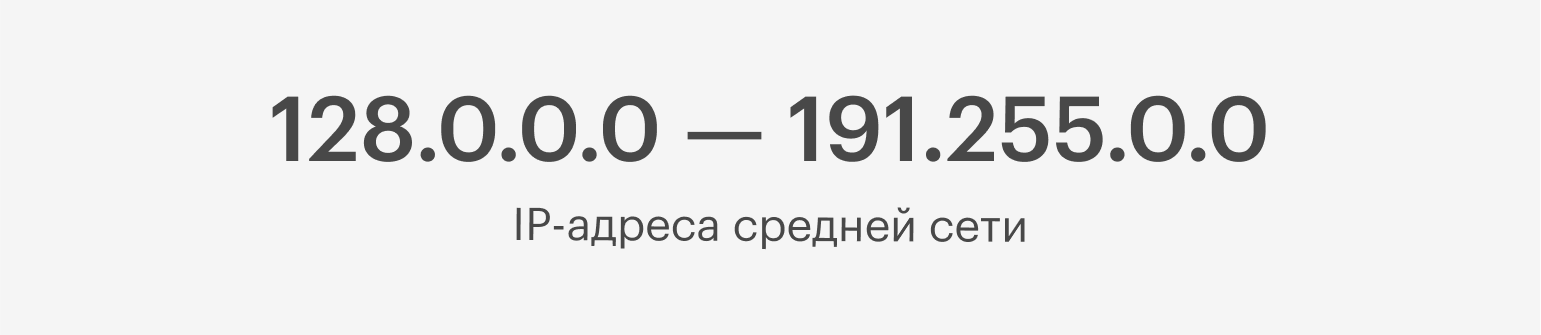
- Если первые два бита — это 10 (то есть 2 в десятичной системе счисления), значит, IP-адрес принадлежит к средней сети и использует два числа как указатель на неё.
У такого адреса уже зарезервировано два первых бита, а значит, для номера сети остаётся только 14 битов — это более 16 тысяч сетей и более 65 тысяч устройств.
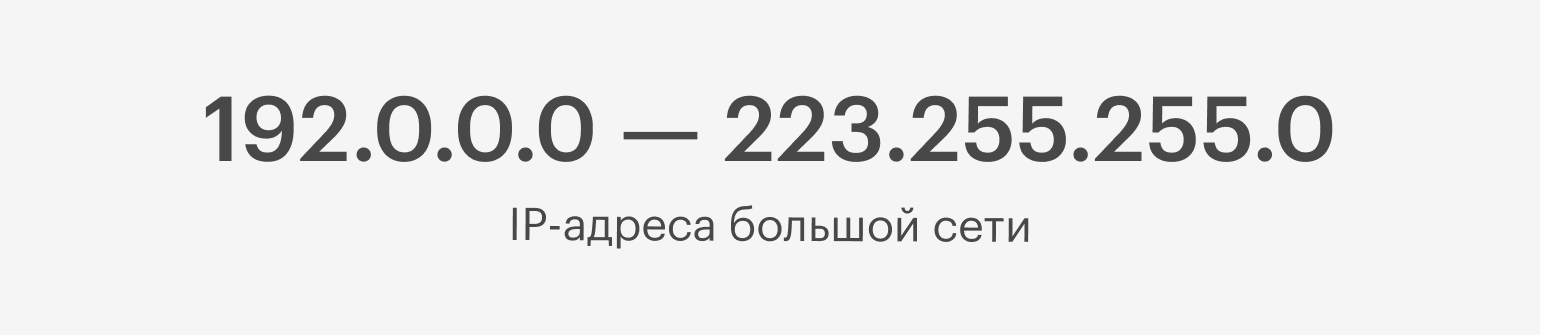
- Если первые три бита — это 110, значит, компьютеру попался IP-адрес из маленькой сети, в качестве указателей на которую используются только три первых числа.
Всего таких сетей существует более двух миллионов, а подключаемых устройств в каждой — 256. Диапазон значений — от 192.0.0.0 и до 223.255.255.0 (223 — потому что у нас зарезервировано три бита).
Все эти виды IP-адресов имеют свои названия: класс A, B и C. Класс А — это большие сети, B и C — средние и маленькие. Кроме них существуют ещё сети класса D и E. В них входят зарезервированные адреса — например, 127.0.0.0 или 192.168.X.X. Первый указывает сам на себя — когда он отправляет данные по этому адресу, они тут же приходят обратно (его ещё называют localhost). А второй — это стандартный идентификатор интернет-модемов и Wi-Fi-роутеров.
Бывает, что хостов в сети больше, чем доступных IP-адресов, — в современном интернете дела обстоят именно так. В этом случае интернет-провайдеры выдают устройствам адреса формата IPv6. При этом адрес IPv4 можно легко переделать в формат IPv6, а вот в обратную сторону это уже не работает.
Однако не все интернет-провайдеры перешли на новую версию IP-адресов, и это создало новую проблему: невозможно напрямую отправлять данные с устройств, поддерживающих IPv4, на устройства с IPv6. Проблему решили с помощью туннелирования — создали специальный канал между двумя устройствами, по которому обмениваются информацией между сетями с разными версиями протокола.
Маска подсети
Маска подсети — это более удобный способ разделить IP-адрес на номер сети и номер хоста. Она пришла на смену алгоритму, который мы описали выше. Маска подсети состоит из тех же четырёх чисел и похожа на IP-адрес:
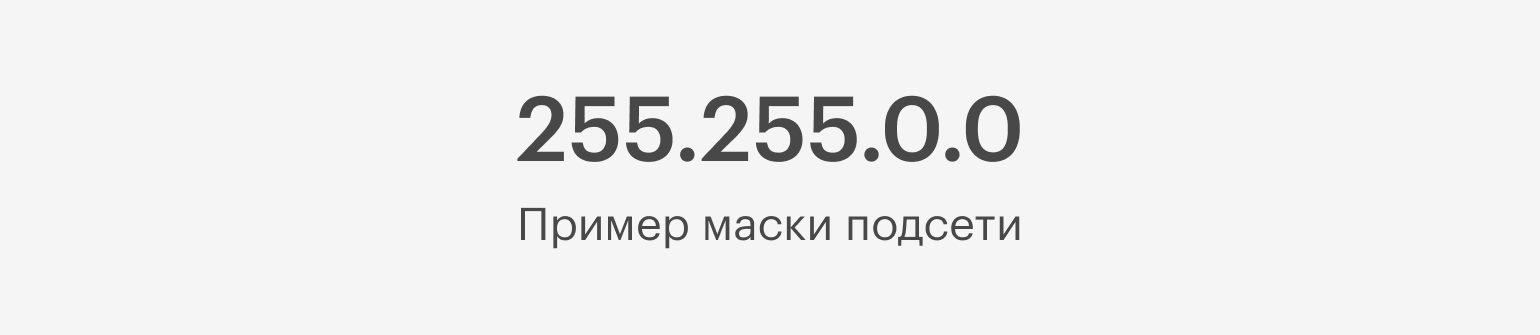
В двоичном представлении такая маска выглядит как 1111 1111 0000 0000. Нули показывают, где находится номер хоста, а единицы — номер сети.
Чтобы применить маску, нужно воспользоваться логическими операторами «И» и «НЕ». Первый работает по следующим правилам:
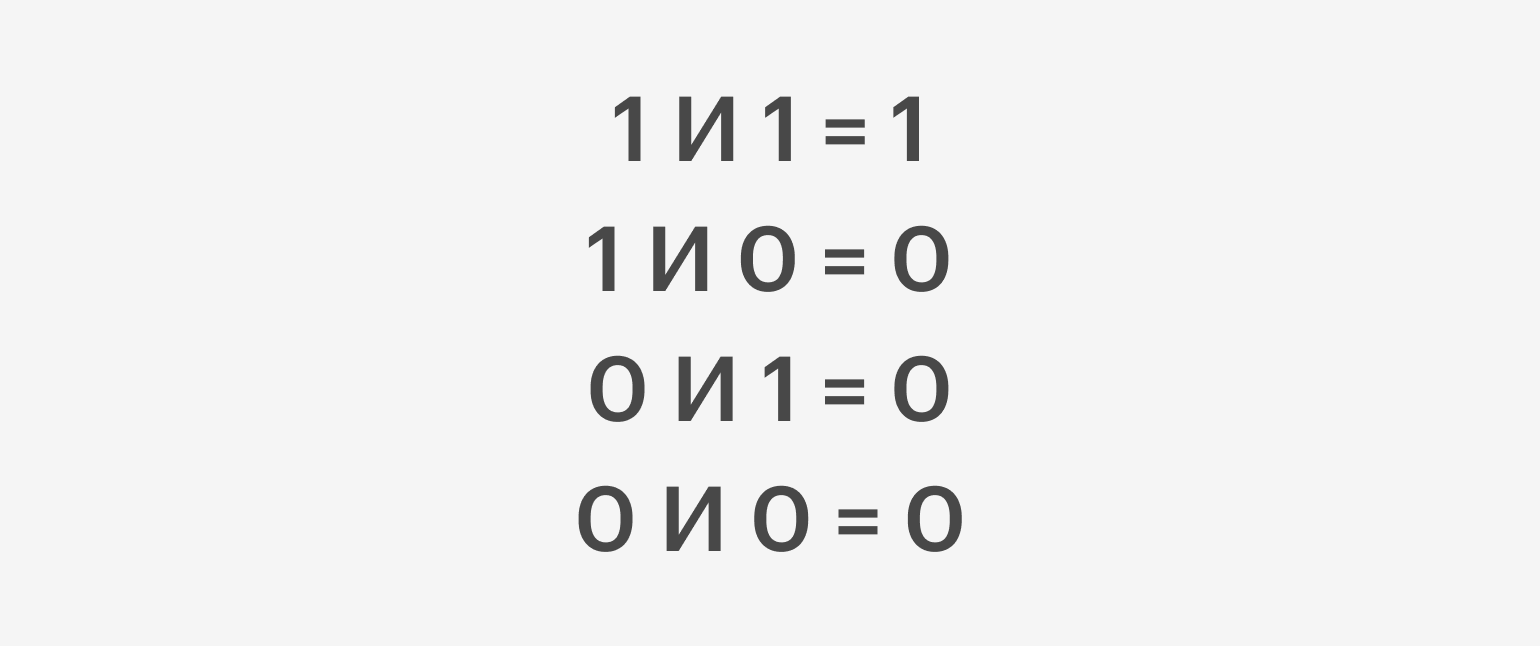
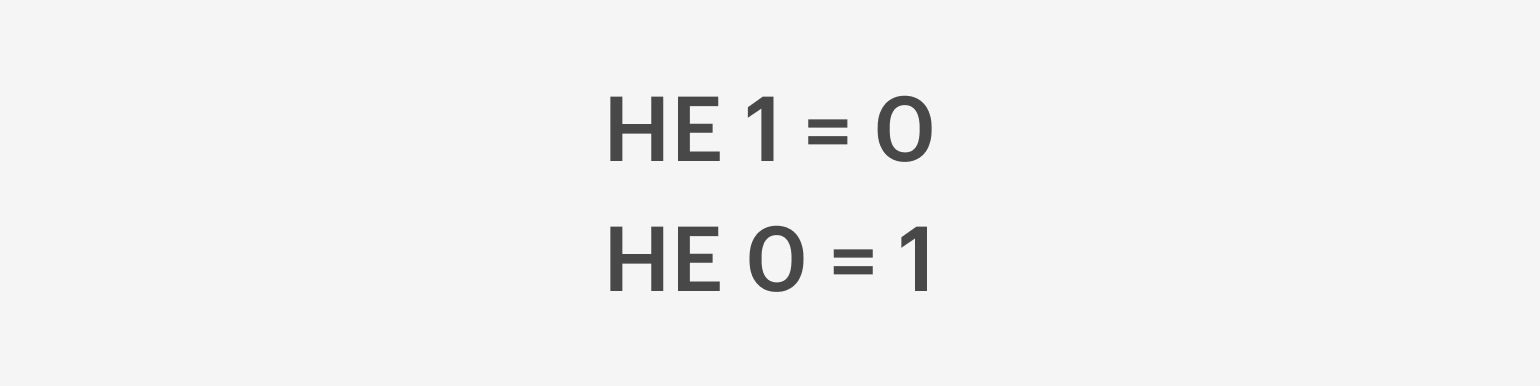
Оператор «НЕ» просто меняет все нули на единицы, а единицы на нули. И делает он это справа налево:
Давайте применим к IP-адресу 192.168.1.34 маску подсети 255.255.255.0:
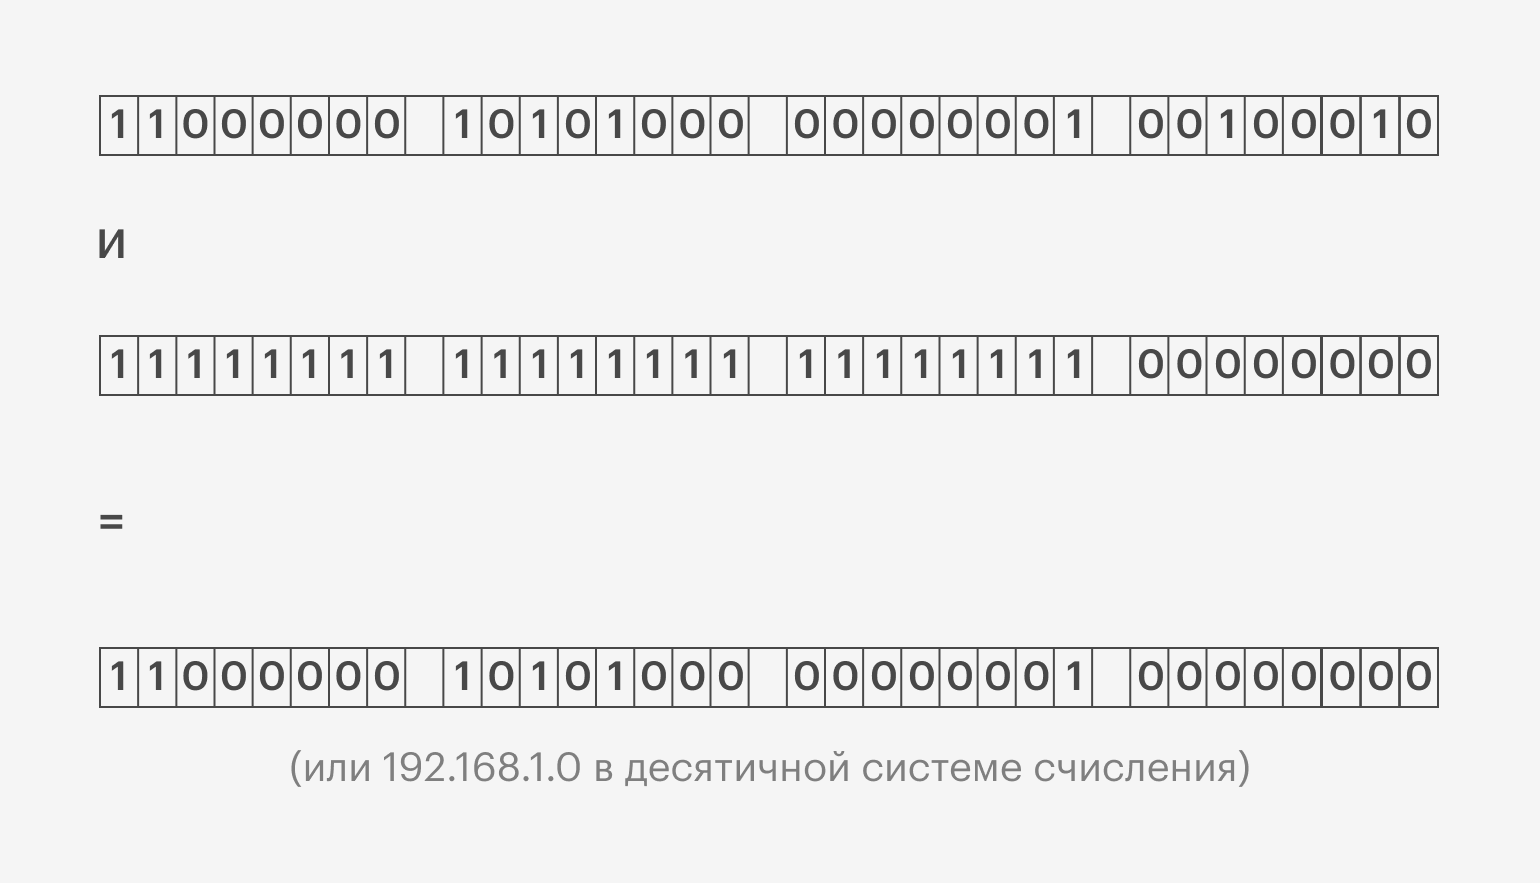
На картинке показано, как мы сначала перевели IP-адрес и маску подсети в двоичную систему счисления. А затем побитово справа налево применили операцию логического «И». Маска помогла удалить ненужную часть адреса, и мы выделили номер сети — 192.168.1.0.
Чтобы выделить номер хоста, нужно сначала применить операцию логического «НЕ» к маске подсети, а затем — операцию логического «И» к IP-адресу и полученной маске:
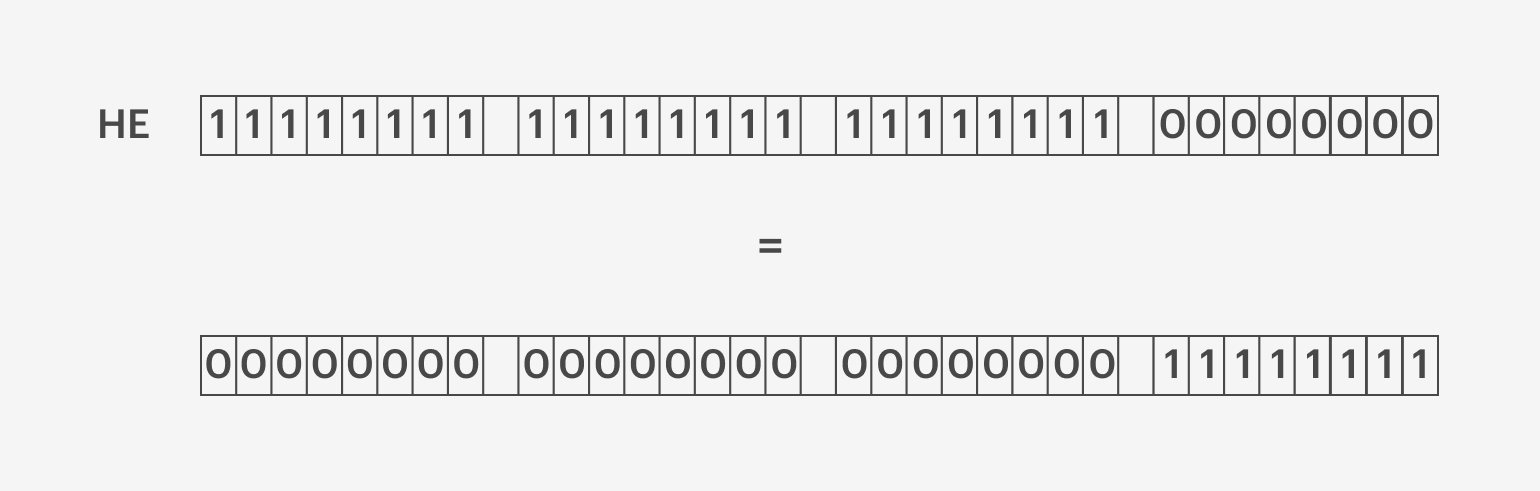
Так мы получили маску для выделения номера устройства. А теперь применим операцию логического «И»:
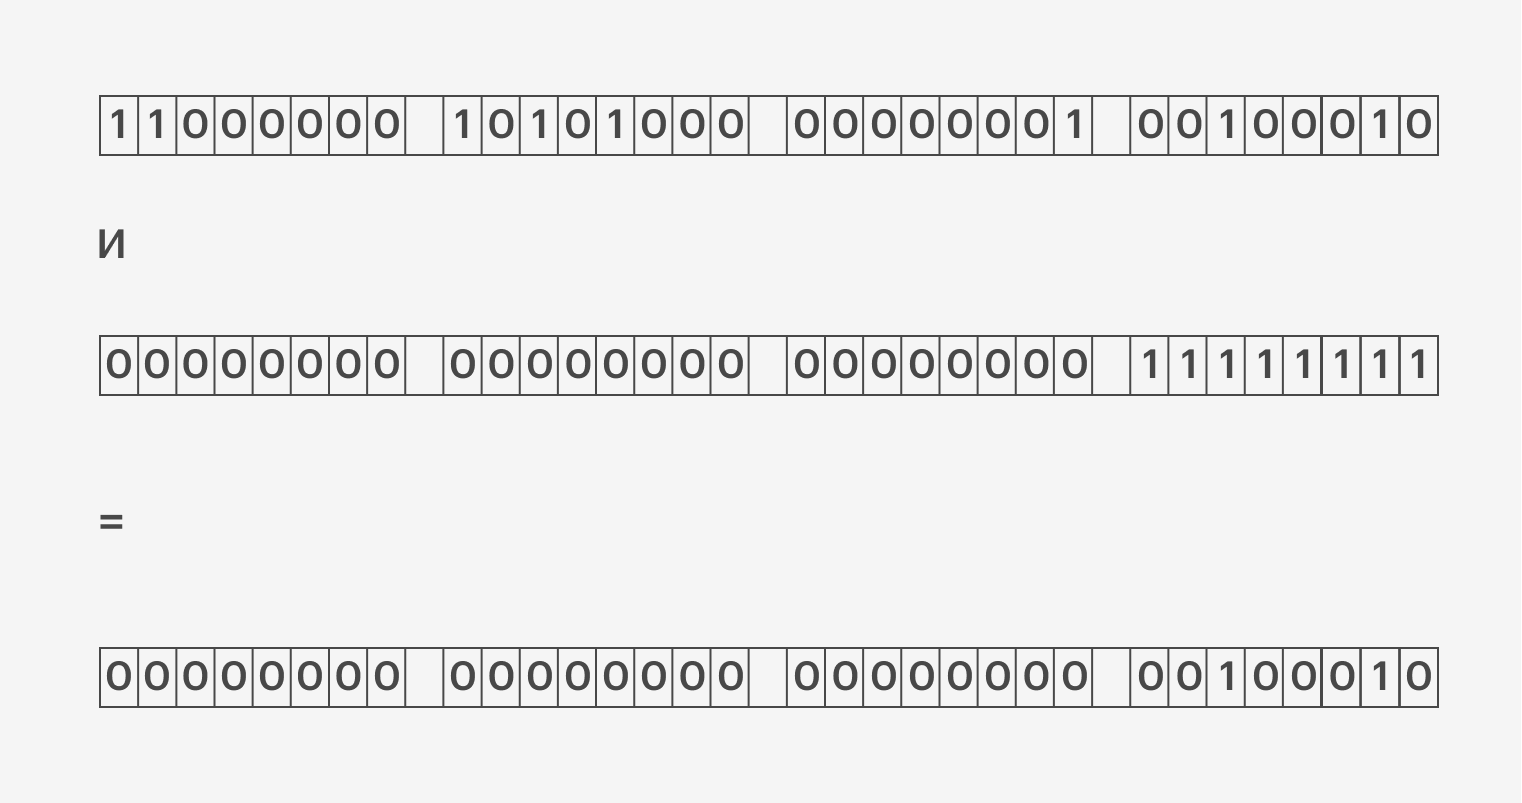
У нас получился адрес 0.0.0.34. Это и есть номер хоста.
Как выбрать маску подсети
Обычно маска задаётся программистами в настройках серверов или пользователями в настройках системы. Например, на MacBook маску подсети можно посмотреть в разделе «Сеть» → «Дополнительные настройки»:
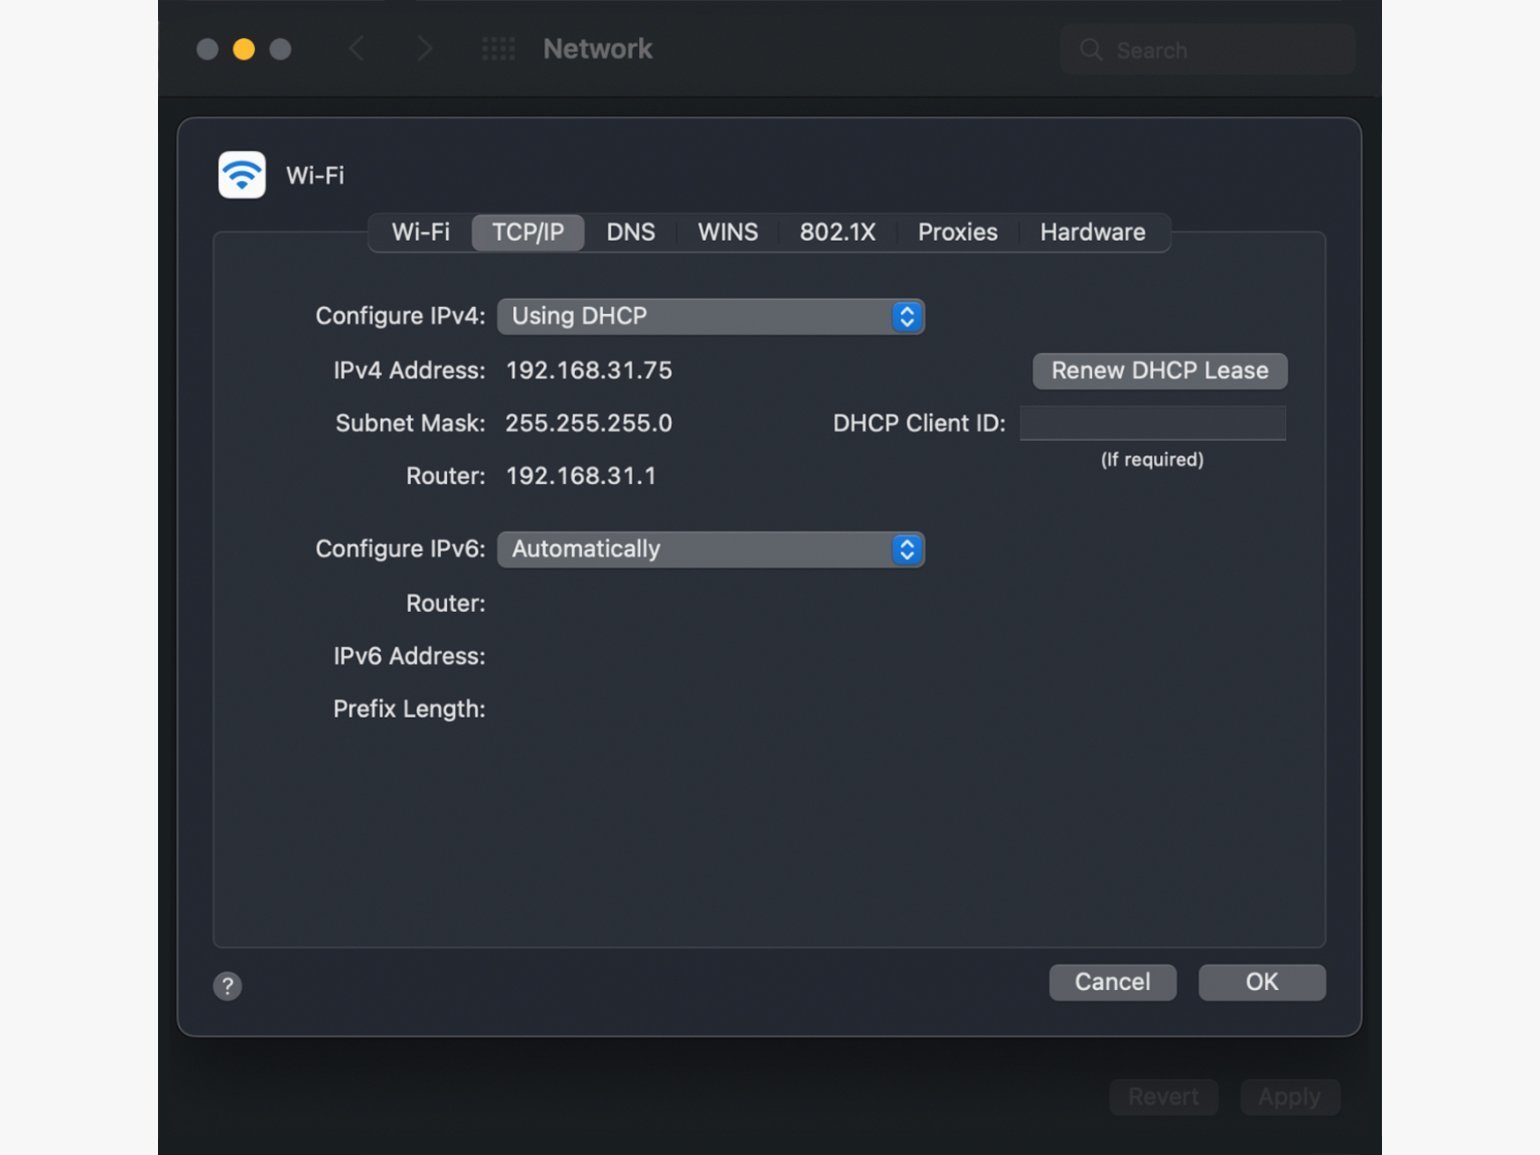
Маска показывает, сколько битов включает в себя номер сети. Например, у большой сети номером будет только первое число (8 битов), а маска будет состоять из восьми единиц и 24 нулей: 255.0.0.0.
Если IP-адрес принадлежит к маленькой сети, то первые три числа в нём будут представлять номер сети. Значит, маска будет выглядеть так: 255.255.255.0.
Есть и слегка необычные маски подсетей — например, 255.255.254.0. Они тоже означают, сколько битов используется в номере сети. Только в данном случае их будет 23 — по 8 в первых двух числах и 7 в третьем. Остальные биты будут принадлежать номеру хоста.
Как ещё используют маски подсети
Выделять номера хостов и сетей удобно, но это не самая интересная часть использования масок. Их главная суперсила — умение разделять большие сети на несколько маленьких.
Допустим, у нас есть номер сети 185.12.0.0 с маской 255.255.0.0. В такой сети может быть более 65 тысяч устройств, чего вполне хватит, чтобы вместить все компьютеры в одном большом офисе.
Но что если у нас есть несколько маленьких офисов в одном здании, и мы хотим их все подключить к сети? Создавать новую сеть с 65 тысячами IP-адресов для каждого офиса нерационально. Поэтому мы можем разбить сеть 185.12.0.0 на подсети.
Для этого вместо маски 255.255.0.0 мы возьмём маску 255.255.255.0. Так у нас появится 256 новых подсетей внутри одной большой. При этом в каждой подсети будет по 256 устройств.
Если в офисе понадобится больше устройств, мы можем взять другую маску — например, 255.255.254.0. И теперь нам будет доступно 512 устройств, а количество подсетей сократится до 128.
Резюме
IP-адреса нужны, чтобы передавать данные внутри сетей. Их делят на классы A, B и C — для больших, средних и маленьких сетей. Ещё есть классы D и E, но они нужны для служебных задач.
Логически IP-адрес поделён на номер сети и номер хоста (устройства). Эти части позволяют определить, к какой сети подключено устройство и какой у него номер.
Маска подсети помогает удобно выделять из IP-адреса номер сети и номер хоста. Она выглядит как обычный IP-адрес, но на самом деле представляет собой набор последовательных единиц и нулей. Первые показывают, сколько битов занимает номер сети в IP-адресе, а второй — сколько битов принадлежит номеру хоста.
Ещё маски позволяют создавать подсети внутри одной сети. В этом случае подсети будут соединены одним компьютером, который похож на роутер. Он помогает хостам из разных сетей общаться между собой.
Всё об IP адресах и о том, как с ними работать
Не так давно я написал свою первую статью на Хабр. В моей статье была одна неприятная шероховатость, которую моментально обнаружили, понимающие в сетевом администрировании, пользователи. Шероховатость заключается в том, что я указал неверные IP адреса в лабораторной работе. Сделал это я умышленно, так как посчитал что неопытному пользователю будет легче понять тему VLAN на более простом примере IP, но, как было, совершенно справедливо, замечено пользователями, нельзя выкладывать материал с ключевой ошибкой.
В самой статье я не стал править эту ошибку, так как убрав её будет бессмысленна вся наша дискуссия в 2 дня, но решил исправить её в отдельной статье с указание проблем и пояснением всей темы.
Для начала, стоит сказать о том, что такое IP адрес.
IP-адрес — уникальный сетевой адрес узла в компьютерной сети, построенной на основе стека протоколов TCP/IP (TCP/IP – это набор интернет-протоколов, о котором мы поговорим в дальнейших статьях). IP-адрес представляет собой серию из 32 двоичных бит (единиц и нулей). Так как человек невосприимчив к большому однородному ряду чисел, такому как этот 11100010101000100010101110011110 (здесь, к слову, 32 бита информации, так как 32 числа в двоичной системе), было решено разделить ряд на четыре 8-битных байта и получилась следующая последовательность: 11100010.10100010.00101011.10011110. Это не сильно облегчило жизнь и было решение перевести данную последовательность в, привычную нам, последовательность из четырёх чисел в десятичной системе, то есть 226.162.43.158. 4 разряда также называются октетами. Данный IP адрес определяется протоколом IPv4. По такой схеме адресации можно создать более 4 миллиардов IP-адресов.
Максимальным возможным числом в любом октете будет 255 (так как в двоичной системе это 8 единиц), а минимальным – 0.
Далее давайте разберёмся с тем, что называется классом IP (именно в этом моменте в лабораторной работе была неточность).
IP-адреса делятся на 5 классов (A, B, C, D, E). A, B и C — это классы коммерческой адресации. D – для многоадресных рассылок, а класс E – для экспериментов.
Теперь о «цвете» IP. IP бывают белые и серые (или публичные и частные). Публичным IP адресом называется IP адрес, который используется для выхода в Интернет. Адреса, используемые в локальных сетях, относят к частным. Частные IP не маршрутизируются в Интернете.
Публичные адреса назначаются публичным веб-серверам для того, чтобы человек смог попасть на этот сервер, вне зависимости от его местоположения, то есть через Интернет. Например, игровые сервера являются публичными, как и сервера Хабра и многих других веб-ресурсов.
Большое отличие частных и публичных IP адресов заключается в том, что используя частный IP адрес мы можем назначить компьютеру любой номер (главное, чтобы не было совпадающих номеров), а с публичными адресами всё не так просто. Выдача публичных адресов контролируется различными организациями.
Допустим, Вы молодой сетевой инженер и хотите дать доступ к своему серверу всем пользователям Интернета. Для этого Вам нужно получить публичный IP адрес. Чтобы его получить Вы обращаетесь к своему интернет провайдеру, и он выдаёт Вам публичный IP адрес, но из рукава он его взять не может, поэтому он обращается к локальному Интернет регистратору (LIR – Local Internet Registry), который выдаёт пачку IP адресов Вашему провайдеру, а провайдер из этой пачки выдаёт Вам один адрес. Локальный Интернет регистратор не может выдать пачку адресов из неоткуда, поэтому он обращается к региональному Интернет регистратору (RIR – Regional Internet Registry). В свою очередь региональный Интернет регистратор обращается к международной некоммерческой организации IANA (Internet Assigned Numbers Authority). Контролирует действие организации IANA компания ICANN (Internet Corporation for Assigned Names and Numbers). Такой сложный процесс необходим для того, чтобы не было путаницы в публичных IP адресах.

Поскольку мы занимаемся созданием локальных вычислительных сетей (LAN — Local Area Network), мы будем пользоваться именно частными IP адресами. Для работы с ними необходимо понимать какие адреса частные, а какие нет. В таблице ниже приведены частные IP адреса, которыми мы и будем пользоваться при построении сетей.

Из вышесказанного делаем вывод, что пользоваться при создании локальной сеть следует адресами из диапазона в таблице. При использовании любых других адресов сетей, как например, 20.*.*.* или 30.*.*.* (для примера взял именно эти адреса, так как они использовались в лабе), будут большие проблемы с настройкой реальной сети.
Из таблицы частных IP адресов вы можете увидеть третий столбец, в котором написана маска подсети. Маска подсети — битовая маска, определяющая, какая часть IP-адреса узла сети относится к адресу сети, а какая — к адресу самого узла в этой сети.
У всех IP адресов есть две части сеть и узел.
Сеть – это та часть IP, которая не меняется во всей сети и все адреса устройств начинаются именно с номера сети.
Узел – это изменяющаяся часть IP. Каждое устройство имеет свой уникальный адрес в сети, он называется узлом.
Маску принято записывать двумя способами: префиксным и десятичным. Например, маска частной подсети A выглядит в десятичной записи как 255.0.0.0, но не всегда удобно пользоваться десятичной записью при составлении схемы сети. Легче записать маску как префикс, то есть /8.
Так как маска формируется добавлением слева единицы с первого октета и никак иначе, но для распознания маски нам достаточно знать количество выставленных единиц.
Таблица масок подсети
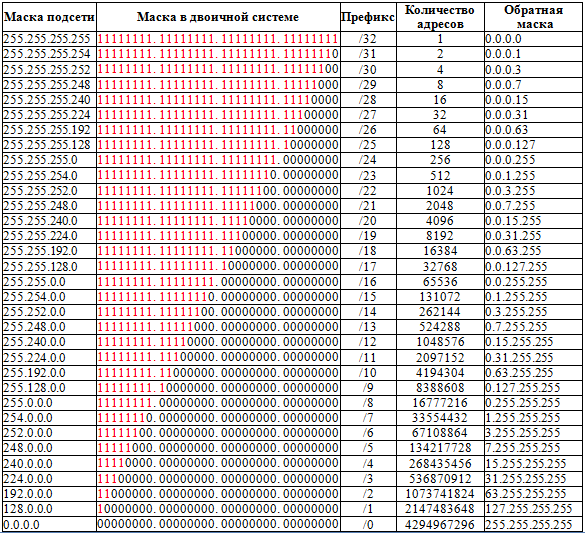
Высчитаем сколько устройств (в IP адресах — узлов) может быть в сети, где у одного компьютера адрес 172.16.13.98 /24.
Итого 254 устройства в сети
Теперь вычислим сколько устройств может быть в сети, где у одного компьютера адрес 172.16.13.98 /16.
Итого 65534 устройства в сети
В первом случае у нас получилось 254 устройства, во втором 65534, а мы заменили только номер маски.
Посмотреть различные варианты работы с масками вы можете в любом калькуляторе IP. Я рекомендую этот.
До того, как была придумана технология масок подсетей (VLSM – Variable Langhe Subnet Mask), использовались классовые сети, о которых мы говорили ранее.
Теперь стоит сказать о таких IP адресах, которые задействованы под определённые нужды.
Адрес 127.0.0.0 – 127.255.255.255 (loopback – петля на себя). Данная сеть нужна для диагностики.
169.254.0.0 – 169.254.255.255 (APIPA – Automatic Private IP Addressing). Механизм «придумывания» IP адреса. Служба APIPA генерирует IP адреса для начала работы с сетью.
Теперь, когда я объяснил тему IP, становиться ясно почему сеть, представленная в лабе, не будет работать без проблем. Этого стоит избежать, поэтому исправьте ошибки исходя из информации в этой статье.
Задание 7 ОГЭ информатика о принципах адресации в сети Интернет
Адрес документа в Интернете (с английского — URL — Uniform Resource Locator) состоит из следующих частей:
- протокол передачи данных; может быть:
- http (для Web-страниц) или
- ftp (для передачи файлов)
- встречается также защищенный протокол https;
- символы-разделители ://, отделяющие название протокола от остальной части адреса;
- доменное имя сайта (или IP-адрес);
- может присутствовать также: каталог на сервере, где располагается файл;
- имя файла.
Каталоги на сервере разделяются прямым слэшем «/»

- имя протокола сетевой службы – определяет тип сервера HTTP (протокол передачи гипертекста);
- разделитель в виде символа двоеточия и двух символов Slash;
- полное доменное имя сервера;
- путь поиска web-документа на компьютере;
- имя web-сервера;
- домен верхнего уровня «org»;
- имя национального домена «ru»;
- каталог main на компьютере;
- каталог news в каталоге main;
- конечная цель поиска – файл main_news.html.
IP-адрес компьютера
- Компьютер, находящийся в сети, имеет IP-адрес.
- Данный адрес состоит из 4 частей, разделенных точкой (в конце точка не ставится).
- Каждая часть IP-адреса представляет собой число от 0 до 255:
- IP-адрес часто представляется в двоичной системе счисления; тогда он представляет собой 4 байта, разделенных точками. Так, приведенный в примере адрес выглядит следующим образом:
ОГЭ по информатике 7 задание разбор
Подробный видеоразбор задания 7:
📹 Видеорешение на RuTube здесь
Актуальное
Доступ к файлу rus.doc, находящемуся на сервере obr.org, осуществляется по протоколу https. Фрагменты адреса файла закодированы цифрами от 1 до 7. Запишите в ответе последовательность этих цифр, кодирующую адрес указанного файла в сети Интернет.
Запишите последовательность этих букв, кодирующую адрес указанного файла в сети Интернет.
- Поскольку файл находится на сервере, т.е. в этом случае в сети Интернет, то для начала определим протокол, поскольку он всегда находится на первом месте. Выбираем протокол под пунктом 7 — https.
- После протокола всегда следует разделитель :// (пункт 4):
- Далее всегда следует имя сервера — по заданию сервер obr.org. Соединяем пункты 1 и / — это как раз единственный оставшийся пункт — 2:
Ответ: 7413265
Доступ к файлу tiger.doc, находящемуся на сервере zoo.org, осуществляется по протоколу http. Фрагменты адреса файла закодированы буквами от А до Ж.
Запишите последовательность этих букв, кодирующую адрес указанного файла в сети Интернет.
- Поскольку файл находится на сервере, т.е. в этом случае в сети Интернет, то для начала определим протокол, поскольку он всегда находится на первом месте. Выбираем протокол под пунктом Ж — http.
- После протокола всегда следует разделитель :// (пункт Г):
- Далее всегда следует имя сервера — по заданию сервер zoo.org. Соединяем пункты Б и Е и добавляем к адресу:
- Файл в адресе всегда находится на последнем месте. По заданию файл имеет имя tiger.doc, ему соответствуют буквы Д и А:
- Между именем файла и названием сервера должен находиться символ / — это как раз единственный оставшийся пункт — В:
Ответ: ЖГБЕВДА
7.5:
На сервере school.edu находится файл rating.net, доступ к которому осуществляется по протоколу http. Фрагменты адреса данного файла закодированы буквами а, Ь, с… g (см. таблицу). Запишите последовательность этих букв, которая кодирует адрес указанного файла в Интернете.
| a | .edu |
| b | school |
| c | .net |
| d | / |
| e | rating |
| f | http |
| g | :// |
Ответ:fgbadec
Тренировочные
7.6:
На месте преступления были обнаружены четыре обрывка бумаги. Следствие установило, что на них записаны фрагменты одного IP-адреса. Криминалисты обозначили эти фрагменты буквами А, Б, В и Г. Восстановите IP-адрес. В ответе укажите последовательность букв, обозначающих фрагменты, в порядке, соответствующем IP-адресу.
alt=»решение 12 задания егэ» width=»500″ height=»78″ />
- Вспомним правила построения IP-адреса.
- Исключим фрагменты, которые не могут соответствовать началу IP-адреса: это фрагмент Б (с точки не может начинаться IP-адрес).
- Исключим фрагменты, которые не могут соответствовать концу IP-адреса: это фрагмент В (отсутствие точки в начале, и, при этом, в остальных фрагментах нет таких, где в конце стояла бы точка ( ***. )).
- Фрагмент А должен быть либо на последнем месте, либо после него должен находиться только Б (так как следом должна идти точка).
- Фрагмент Б может находиться только в конце, так как последующий за ним фрагмент увеличит число до величины, большей 255, чего не может быть в IP-адресе (например, 322).
- Переберем оставшиеся варианты, и найдем искомый IP-адрес:
Ответ: ВГАБ
На месте преступления были обнаружены четыре обрывка бумаги. Следствие установило, что на них записаны фрагменты одного IP-адреса. Криминалисты обозначили эти фрагменты буквами А, Б, В и Г:
| 4.243 | 116.2 | 13 | .23 |
| А | Б | В | Г |
Восстановите IP-адрес. В ответе укажите последовательность букв, обозначающих фрагменты, в порядке, соответствующем IP-адресу.
- Вспомним, что IP-адрес состоит из 4 частей — чисел от 0 до 255 — разделенных точкой. Но в конце точка не ставится!
- Поскольку в начале точка тоже не нужна, то фрагмент Г точно не первый.
- Допустим, первый фрагмент — А; значит, за ним должна сразу следовать точка — это фрагмент Г. После которого может не может идти ни фрагмент В, ни фрагмент Б (число будет очень большим):
- То есть допущение, что первый фрагмент А — не верно!
- Допустим, первый фрагмент — Б. Рассмотрим все варианты продолжения:
- Последний вариант полностью удовлетворяет построению IP-адреса компьютера.
Ответ: БВГА
Разбор задания 7.3:
В понедельник Кирилл Петрович сказал Пете, что файл с материалами к уроку информатики выложены в Интернете по адресу
В среду в связи с переналадкой школьного сервера Кирилл Петрович переместил файл в корневой каталог на сайте Kirill_2015.ru, доступ к которому осуществляется по протоколу ftp. Имя файла не изменилось. Укажите новый адрес файла c материалами к уроку.