KeyChain
The KeyChain class provides access to private keys and their corresponding certificate chains in credential storage.
- Receive a callback from an X509KeyManager that a private key is requested.
- Call choosePrivateKeyAlias to allow the user to select from a list of currently available private keys and corresponding certificate chains. The chosen alias will be returned by the callback alias(String) , or null if no private key is available or the user cancels the request.
- Call getPrivateKey(Context, String) and getCertificateChain(Context, String) to retrieve the credentials to return to the corresponding X509KeyManager callbacks.
An application may remember the value of a selected alias to avoid prompting the user with choosePrivateKeyAlias on subsequent connections. If the alias is no longer valid, null will be returned on lookups using that value
An application can request the installation of private keys and certificates via the Intent provided by createInstallIntent() . Private keys installed via this Intent will be accessible via choosePrivateKeyAlias(Activity, KeyChainAliasCallback, String[], Principal[], String, int, String) while Certificate Authority (CA) certificates will be trusted by all applications through the default X509TrustManager .
Summary
| Constants | |||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|
| String | ACTION_STORAGE_CHANGED | Broadcast Action: Indicates the trusted storage has changed. | |||||||||
| String | EXTRA_CERTIFICATE | Optional extra to specify an X.509 certificate to install on the Intent returned by createInstallIntent() . | |||||||||
| String | EXTRA_NAME | Optional extra to specify a String credential name on the Intent returned by createInstallIntent() . | |||||||||
| String | EXTRA_PKCS12 | Optional extra for use with the Intent returned by createInstallIntent() to specify a PKCS#12 key store to install. | |||||||||
| Public Constructors |
|---|
| Public Methods | |||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|
Constantspublic static final String ACTION_STORAGE_CHANGED
public static final String EXTRA_CERTIFICATEOptional extra to specify an X.509 certificate to install on the Intent returned by createInstallIntent() . The extra value should be a PEM or ASN.1 DER encoded byte[] . An X509Certificate can be converted to DER encoded bytes with getEncoded() . EXTRA_NAME may be used to provide a default alias name for the installed certificate. public static final String EXTRA_NAMEOptional extra to specify a String credential name on the Intent returned by createInstallIntent() . public static final String EXTRA_PKCS12Optional extra for use with the Intent returned by createInstallIntent() to specify a PKCS#12 key store to install. The extra value should be a byte[] . The bytes may come from an external source or be generated with store(OutputStream, char[]) on a «PKCS12» instance. The user will be prompted for the password to load the key store. The key store will be scanned for KeyStore.PrivateKeyEntry entries and both the private key and associated certificate chain will be installed. EXTRA_NAME may be used to provide a default alias name for the installed credentials. Public Constructorspublic KeyChain ()Public Methodspublic static void choosePrivateKeyAlias (Activity activity, KeyChainAliasCallback response, String[] keyTypes, Principal[] issuers, String host, int port, String alias)Launches an Activity for the user to select the alias for a private key and certificate pair for authentication. The selected alias or null will be returned via the KeyChainAliasCallback callback. keyTypes and issuers may be used to highlight suggested choices to the user, although to cope with sometimes erroneous values provided by servers, the user may be able to override these suggestions. host and port may be used to give the user more context about the server requesting the credentials. alias allows the chooser to preselect an existing alias which will still be subject to user confirmation. Parameterspublic static Intent createInstallIntent ()Returns an Intent that can be used for credential installation. The intent may be used without any extras, in which case the user will be able to install credentials from their own source. Alternatively, EXTRA_CERTIFICATE or EXTRA_PKCS12 maybe used to specify the bytes of an X.509 certificate or a PKCS#12 key store for installation. These extras may be combined with EXTRA_NAME to provide a default alias name for credentials being installed. When used with startActivityForResult(Intent, int) , RESULT_OK will be returned if a credential was successfully installed, otherwise RESULT_CANCELED will be returned. public static X509Certificate[] getCertificateChain (Context context, String alias)Returns the X509Certificate chain for the requested alias, or null if no there is no result. Key Chain на Android: что это за программа, нужна ли, отзывы?В современном мире безопасность данных стала одной из главных проблем, с которой сталкиваются пользователи в Интернете. Каждый день мы регистрируемся на сайтах, приложениях, проводим онлайн-платежи и вводим наши персональные данные, пароли и ключи. В этой связи, важно сохранять информацию в надежных и безопасных системах. Одним из таких инструментов на Android является приложение Key Chain. Key Chain – это программа для удобного и безопасного хранения паролей, ключей и других конфиденциальных информаций на андроид-устройстве. Она позволяет хранить данные в зашифрованном виде и защитить их паролем или отпечатком пальца. Таким образом, приложение обеспечивает высокий уровень безопасности для ваших данных и минимизирует риски их утечки.
Key Chain на Android: зачем нужна программа и как ее использоватьKey Chain на Android – это специальная программа, которая предназначена для хранения и управления паролями и другими личными данными на устройстве Android. Она обеспечивает безопасный доступ к вашим учетным записям и помогает избежать повторного ввода пароля, когда вы входите на сайты и приложения. Как использовать Key Chain на Android?
Отзывы о Key Chain на Android:
Вывод: Key Chain на Android – полезная программа для тех, кто хочет защитить свои учетные записи и личные данные на устройстве Android. Она обеспечивает высокий уровень безопасности и удобное управление паролями, но имеет некоторые ограничения, которые нужно учитывать при использовании. Key Chain на Android: описание программы
Key Chain позволяет создавать отдельные записи для каждого аккаунта, добавлять информацию о сайтах или приложениях, на которых они используются, а также прикреплять заметки для дополнительных сведений. Все данные в Key Chain хранятся в зашифрованном виде и доступны только после ввода пароля в приложении. Кроме того, приложение автоматически блокируется после определенного периода бездействия для повышения уровня безопасности. Key Chain является удобным и безопасным способом хранения и управления учетными данными на устройствах Android. Многие пользователи отмечают его простоту использования и надежность в сохранении данных. Отзывы пользователей о приложении Key Chain на AndroidМногие пользователи высказывают хорошую оценку за удобную и практичную функциональность приложения Key Chain на Android. С помощью этой программы вы можете хранить и управлять своими паролями и логинами на различных сайтах и сервисах.
Что касается недостатков приложения Key Chain на Android, пользователи отмечают некоторые проблемы со совместимостью на некоторых моделях устройств. Однако, большинство пользователей таких проблем не имело и успешно используют приложение на своих смартфонах и планшетах. В целом, отзывы пользователей о приложении Key Chain на Android следует считать положительными и настоятельно рекомендовать к использованию для тех, кто ценит свою безопасность и защиту конфиденциальных данных. Основы безопасности: Keychain и ХешированиеОдин из наиболее важных аспектов разработки программного обеспечения, который также считается одним из самых загадочных и страшных (поэтому избегается, как чума) — это безопасность приложений. Пользователи ожидают, что их приложения будут корректно работать, хранить их личную информацию и защищать эту информацию от потенциальных угроз.
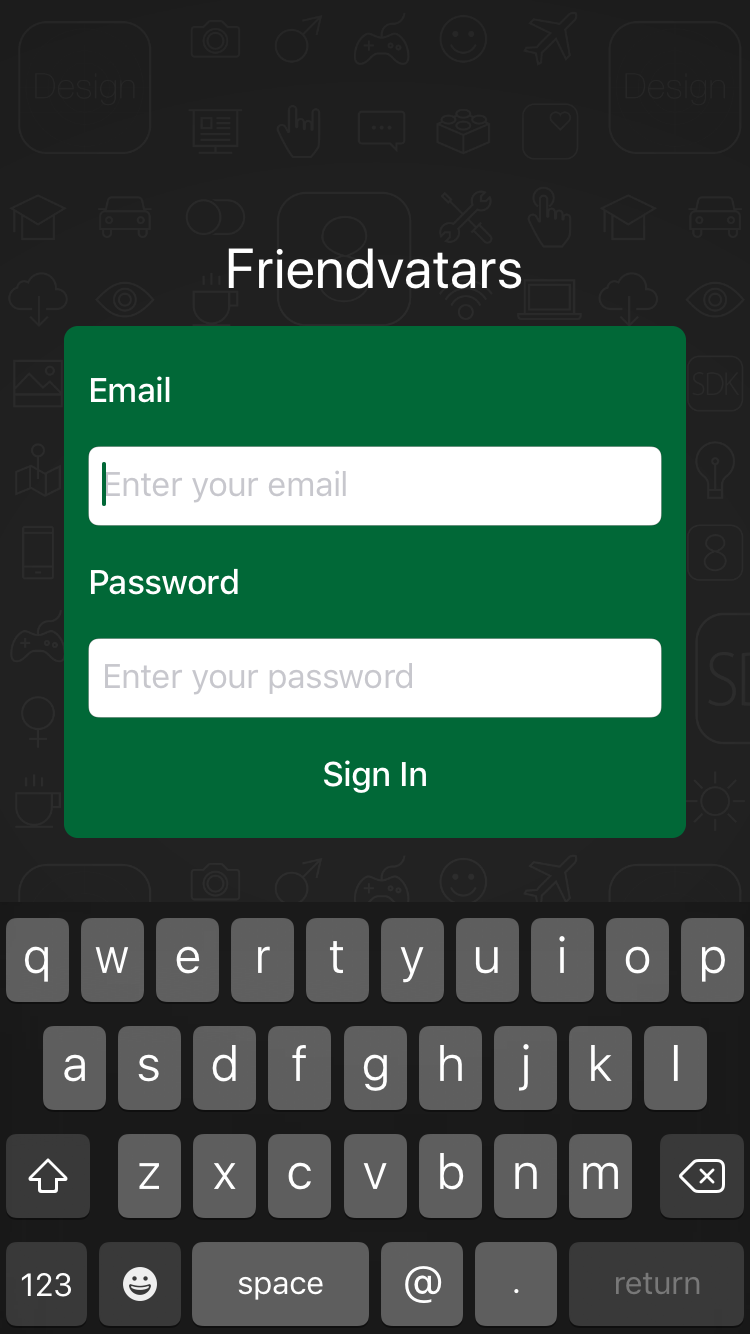
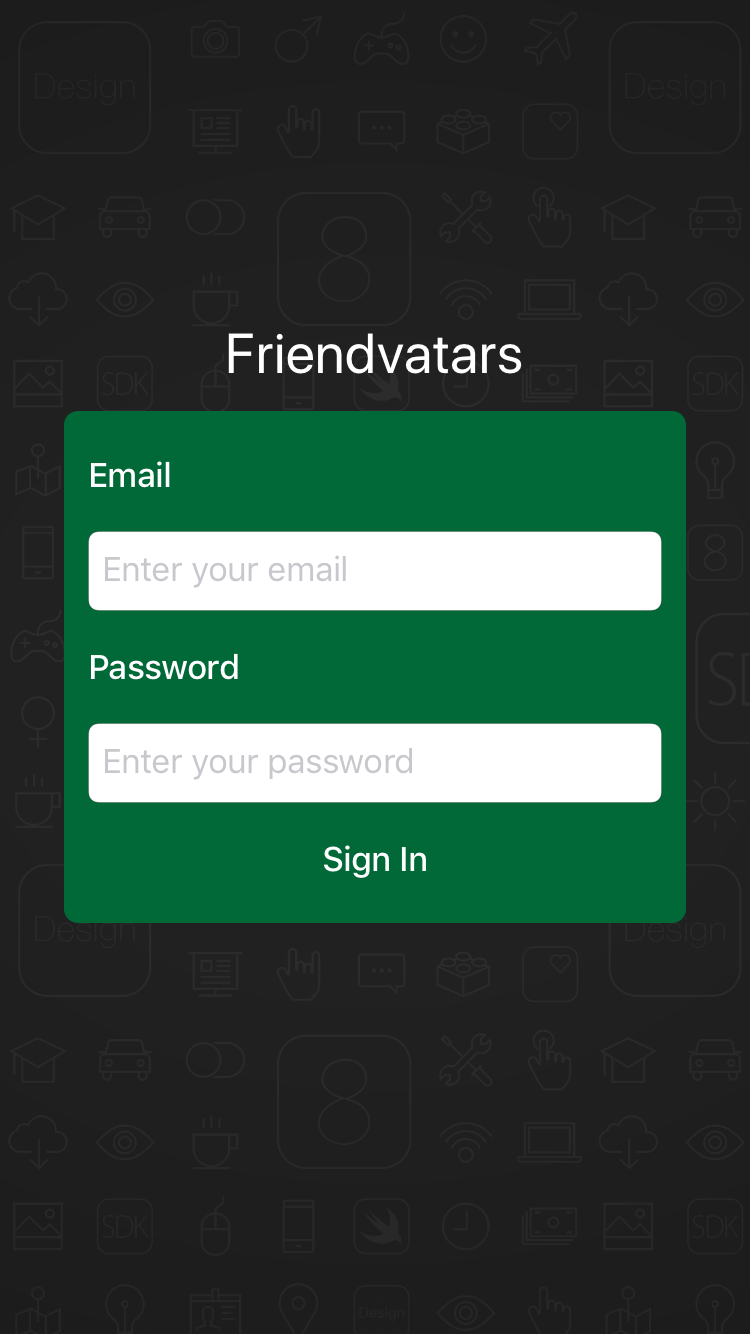
В этой статье вы погрузитесь в основы безопасности в iOS. Вы поработаете с некоторыми базовыми криптографическими методами хеширования для надежного хранения полученных данных в Keychain — сохраняя и защищая пользовательские данные в приложении. Apple имеет несколько API, которые помогут защитить ваши приложения, и вы изучите их при работе с Keychain. Кроме того, вы будете использовать CryptoSwift — хорошо изучите и просмотрите библиотеку с открытым исходным кодом, которая реализует криптографические алгоритмы. НачалоИспользуйте эту ссылку, чтобы загрузить проект для работы. Мы будем работать над приложением, которое позволяет пользователям регистрироваться и видеть фотографии своих друзей. Большая часть приложения уже реализована, ваша задача — защитить это приложение. Как только вы распакуете архив, обязательно откройте файл Friendvatars.xcworkspace, чтобы подключить зависимости исользуйте CocoaPod. Скомпилируйте и запустите приложение. Вы увидите, что оно стартует с экрана авторизации в систему:
В настоящее время при нажатии на кнопку Sign in ничего не происходит. Это связано с тем, что в приложении не реализован способ сохранения учетных данных пользователя. Это то, что вам нужно будет добавить в первую очередь. Почему важна безопасностьПрежде чем погрузиться в работу с кодом, вы должны понять, зачем необходима безопасность в вашем приложении. Безопасность вашего приложения особенно важна, если вы храните личные данные пользователя, такие как электронные письма, пароли или данные банковского счета.
Почему Apple так серьезно относится к безопасности? Фотографий, которые вы фотографируете, до количества шагов, которые были сделанные в течение дня, ваш iPhone хранит много персональных данных. Защита этих данных очень важна. Кто же является злоумышленниками в экосистеме iOS и чего они хотят? Злоумышленник может быть преступником, бизнес-конкурентом, даже другом или родственником. Не все злоумышленники хотят одного и того же. Некоторые могут захотеть нанести ущерб или испортить информацию, в то время как другие могут захотеть узнать, какие подарки они получат в свои дни рождения. Ваша задача — убедиться, что данные, хранящиеся в вашем приложении, защищены от возможных угроз. К счастью, Apple разработала много мощных API, которые упрощают эту задачу. KeychainОдним из наиболее важных элементов безопасности для iOS разработчиков является Keychain, специализированная база данных для хранения метаданных и конфиденциальной информации. Использование Keychain — лучшая практика для хранения небольших фрагментов данных, которые имеют решающее значение для вашего приложения, таких как секреты и пароли. Зачем использовать Keychain для более простых решений? Достаточно ли хранить пароль пользователя в base-64 в UserDefaults? Точно нет! Для злоумышленника вполне тривиально восстановить пароль, сохраненный таким образом. Безопасность сложна, и попытка создания вашего собственного решения не очень хорошая идея. Даже если ваше приложение не для финансового учреждения, хранение личных данных пользователя не следует воспринимать легкомысленно.
Прямое взаимодействие с Keychain является довольно не простым, особенно в Swift. Вы должны использовать Security фреймворки, которые в основном написана на языке C. К счастью, вы можете избежать использования этих низкоуровневых API, заимствуя у Apple обертку для Swift из примера GenericKeychain. KeychainPasswordItem обеспечивает простой в использовании интерфейс для работы с Keychain и уже добавлен в стартовый проект. Время погрузиться в код! Использование KeychainОткройте AuthViewController.swift. Этот контроллер отвечает за форму для авторизации, которую вы видели вначале. Если вы перейдете к разделу Actions, вы заметите, что метод signInButtonPressed ничего не делает. Пришло время это исправить. Добавьте следующий код в раздел Helpers в самом низу: Вот как это происходит:
Теперь добавьте следующее в метод signInButtonPressed: Этот код вызывает метод signIn, когда выполняется signInButtonPressed. Найдите textFieldShouldReturn и замените TextFieldTag.password.rawValue в break под case на следующее: Теперь метод signIn() будет вызван, когда пользователь нажмет Return на клавиатуре, после того как он ввел текст в поле пароля, в то время как поле пароля имеет фокус и уже содержит текст. Метод signIn() еще не реализован до конца. Нам все еще нужно сохранить объекты user и password. Все это будет реализовано во вспомогательном классе. Откройте AuthController.swift, который является статическим классом — он будет содержать бизнес логику, связанную с аутентификацией. Для начала, в самом верху файла над isSignedIn следует добавить следующее: Этот код определяет название сервиса, который будет использоваться для идентификации данных приложения в Keychain. Чтобы использовать эту константу, создайте метод signIn в конце класса: Этот метод надежно сохранит информацию для авторизаций пользователя в Keychain. Он создает KeychainPasswordItem с названием сервиса, который вы определили вместе с уникальным идентификатором (account). Для этого приложения, электронная почта пользователя используется в качестве идентификатора для Keychain, но другие данные также могут служить идентификатором или уникальным именем пользователя. Наконец, в Settings.currentUser присваивается значение user — все это сохраняется в UserDefaults. Этот метод не следует считать завершенным! Хранение пароля пользователя напрямую не является лучшей практикой. Например, если злоумышленник взломал Keychain, он сможет получить пароли каждого пользователя в виде обычного текста. Лучшим решением является хранение хэша пароля, построенного на основе идентификации пользователя. В верхней части AuthController.swift сразу после import Foundation добавьте следующее CryptoSwift — это одна из самых популярных коллекций многих стандартных криптографических алгоритмов, написанных на Swift. Криптография сложна, и ее необходимо делать правильно, чтобы она действительно приносила пользу. Использование популярной библиотеки для обеспечения безопасности означает то, что вы не несете ответственности за реализацию стандартизированных функций хэширования. Наилучшие способы криптографии открыты для всеобщего обозрения. Примечание: Фреймворк CommonCrypto от Apple предоставляет множество полезных функций хеширования, но в Swift работать с ними вовсе непросто. Вот почему для этой статьи мы выбрали библиотеку CryptoSwift. Затем добавьте следующий код над signIn: Этот метод принимает адрес электронной почты и пароль, и возвращает хешированную строку. Константа salt это уникальная строка, которая делает из обычного пароля редкий .sha256() — это метод c фреймворка CryptoSwift, который хеширует введенную строку по алгоритму SHA-2. В предыдущем примере злоумышленник, который взломал Keychain, найдет этот хеш. Злоумышленник может создать таблицу часто используемых паролей и их хэшей для сравнения с этим хэшем. Если вы хэшировали только введенные данные пользователя без salt, и пароль существовал в хэш-таблице злоумышленников, пароль может быть взломан. Использование salt увеличивает сложность взлома. Кроме того, вы комбинируете электронную почту и пароль пользователя с salt для создания хэша, который не может быть легко взломан. Примечание: Для аутентификации пользователя, мобильное приложение и сервер будут использовать одну и ту же salt. Это позволяет им строить хэши однообразным способом и сравнивать два хэша для проверки личности. Вернитесь назад к методу signIn(_:password:), замените строку кода, которая вызывает метод savePassword на следующее: signIn теперь хранит сильный хэш, а не “сырой” пароль. Теперь пришло время добавить его в контроллер представления. Вернитесь к AuthViewController.swift и добавьте в конец метода signIn() этот код: Несмотря на то, что этот код сохраняет пользователя и сохраняет хешированный пароль, для приложения потребуется кое-что еще для того, чтобы выполнить вход. AppController.swift должен получать уведомления при изменении аутентификации. Возможно, вы заметили, что AuthController.swift имеет статическую переменную с именем isSignedIn. В настоящее время она всегда возвращает false, даже если пользователь зарегистрирован. В AuthController.swift измените isSignedIn: Вот что тут происходит:
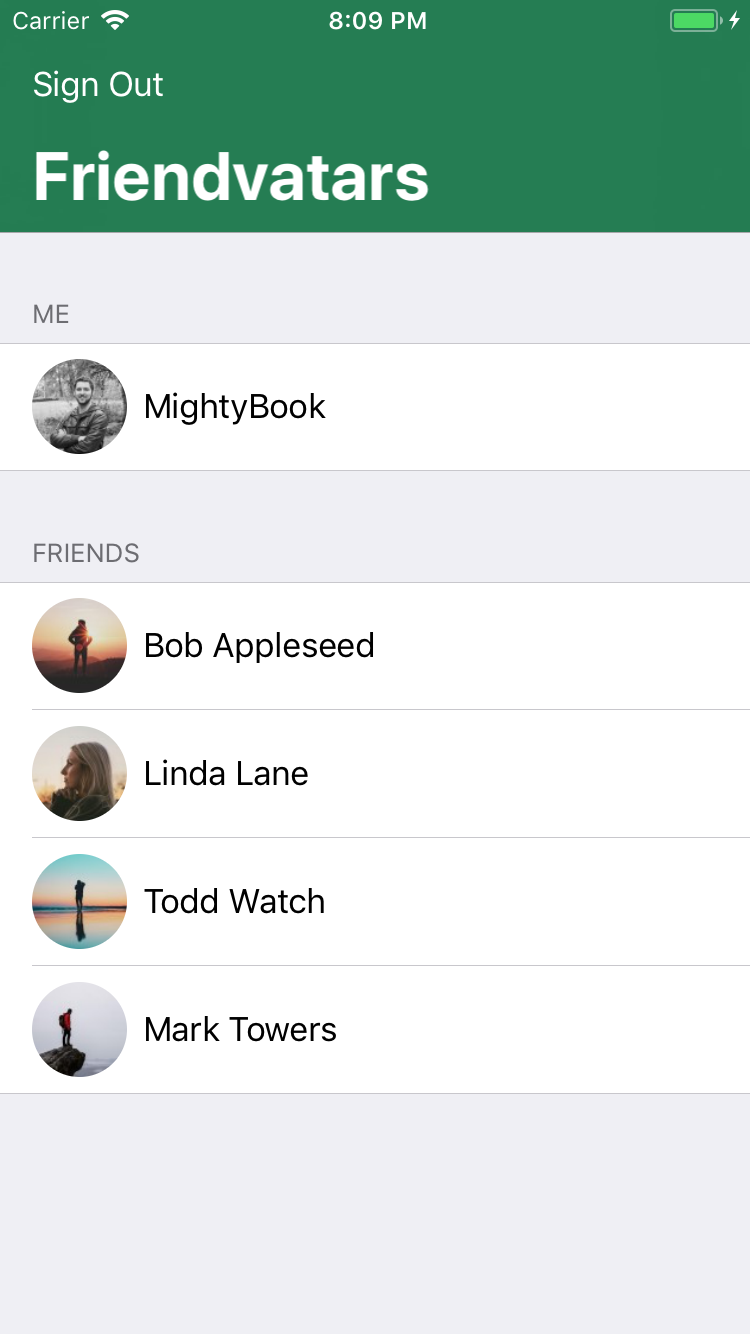
Добавьте следующее в конец AuthController.swift: Хорошей практикой является использование идентификатора домена при составлении пользовательских уведомлений, которое обычно берется из bundle identifier приложения. Использование уникального идентификатора может помочь при отладке приложения, так что все, что связано с вашим уведомлением, выделяется из других фреймворков, упомянутых в ваших логах. Чтобы использовать данное имя пользовательского уведомления, добавьте следующее к нижней части метода signIn (_: password 🙂: Данный код отправит уведомление, которое может быть обнаружено другими частями приложения. Внутри AppController.swift добавьте метод init над show(in:): Данный код зарегистрирует AppController в качестве наблюдателя вашего регистрационного имени. При срабатывании он вызывает callAuthState. Скомпилируйте и запустите приложение. После авторизаций в систему, используя любую комбинацию электронной почты и пароля, вы увидите список друзей:
Вы заметите, что нет никаких аватаров, а просто имена друзей. На это не очень приятно смотреть. Вероятно, вы должны выйти из этого незавершенного приложения и забыть о нем. О да, даже кнопка выхода не работает. Время поставить 1-звездочку в качестве оценки и действительно отдать это приложение его разработчику обратно!
Логирование работает отлично, но нет способа выйти из приложения. Это на самом деле довольно легко достичь, поскольку существует уведомление, которое будет сигнализировать об изменении состояния аутентификации. Вернитесь назад к AuthViewController.swift и добавьте следующее под signIn(_:password:): Это довольно просто:
Ваш новый метод вызывается, чтобы очистить данные пользователя вошедшего в систему, когда нажата кнопка «Выход». Работа с ошибками в вашем приложении это хорошая идея, но в виду данного урока проигнорируйте любые ошибки. Скомпилируйте и запустите приложение, затем нажмите кнопку «Выйти».
Теперь у вас есть полный работающий пример аутентификации в приложении! ХешированиеВы отлично справились с созданием аутентификации! Однако веселье еще не закончилось. Теперь вы преобразуете это пустое пространство перед именами в списке друзей. В FriendsViewController.swift отображается список объектов модели User. Вы также хотите отображать изображения аватаров для каждого пользователя в представлении. Поскольку есть только два атрибута для User, имя и адрес электронной почты, как вы собираетесь показывать изображение? Оказывается, есть служба, которая берет адрес электронной почты и связывает ее с изображением аватара: Gravatar! Если вы еще не слышали о Gravatar, она обычно используется в блогах и форумах, чтобы глобально связать адрес электронной почты с аватаром. Она упрощает работу, поэтому пользователям не нужно загружать новый аватар на каждый форум или сайт, к которому они присоединяются. У каждого из этих пользователей уже есть аватар, связанный с их электронной почтой. Так что единственное, что вам нужно сделать, это выполнить запрос к Gravatar и получить изображения по запрошенным пользователям. Для этого вы создадите MD5 хеш их электронной почты, чтобы создать URL запросы. Если вы посмотрите на документацию на сайте Gravatar, вы увидите, что для создания запроса нужен хешированный адрес электронной почты. Это будет кусок пирога, так как вы можете использовать CryptoSwift. Добавьте вместо комментариев Gravatar в tableView (_: cellForRowAt 🙂 следующее:
Примечание: Если ваша электронная почта возвращает дефолтное изображение (белый цвет на синем G), перейдите на сайт Gravatar и загрузите свой собственный аватар и присоединитесь к своим друзьям! Если вы заинтересованы в других способах защиты своих приложений, изучите использование биометрических датчиков в последних продуктах Apple в этой статье. Вы также можете узнать больше об инфраструктуре безопасности Apple, если хотите действительно заглянуть в фреймворк. В конце, обязательно изучите дополнительные алгоритмы безопасности, предоставляемые CryptoSwift. Надеюсь, Вам понравилась эта статья! Если у вас есть какие-либо вопросы или комментарии, присоединяйтесь обсуждению! Сom Аndroid Кeychain: что это такое и как используется?Com Аndroid Keychain – это новое приложение от Google, которое предоставляет возможность управления паролями и персональными данными на устройствах с операционной системой Android. Это инновационное решение, разработанное специально для облегчения процесса входа в аккаунты и защиты цифровой информации. Com Аndroid Keychain позволяет сохранять пароли от различных онлайн-сервисов в зашифрованной форме и автоматически заполнять их при последующих входах. Таким образом, пользователи могут избежать необходимости запоминать длинные и сложные пароли, а также повысить уровень безопасности своих аккаунтов. Одной из ключевых особенностей Com Аndroid Keychain является синхронизация данных между различными устройствами пользователя. Это означает, что если вы добавили новый пароль на своем смартфоне, он автоматически появится и на вашем планшете или персональном компьютере. Благодаря этому, пользователи могут легко получить доступ к своим данным в любом месте и в любое время.
Com Аndroid Keychain – это незаменимый инструмент для всех пользователей устройств на базе Android, которые хотят обеспечить безопасность своих онлайн-паролей и персональных данных. Удобное управление паролями, синхронизация между устройствами и высокий уровень защиты делают это приложение незаменимым помощником в современном цифровом мире. Сom Аndroid Кeychain: функциональность и использованиеСom Аndroid Кeychain (Сom Андроид Кейчейн) – это набор классов и методов в Android SDK, который позволяет приложениям безопасно сохранять и получать конфиденциальные данные, такие как пароли, ключи шифрования и т. д. Пользовательские данные, хранящиеся в Сom Аndroid Кeychain, доступны только для приложений, которые их создали. Другие приложения и пользователи не могут получить доступ к этим данным без соответствующих разрешений. Сom Аndroid Кeychain предоставляет следующую функциональность:
Использование Сom Аndroid Кeychain в приложении может быть полезно для следующих задач:
Для использования функциональности Сom Аndroid Кeychain необходимо добавить соответствующие разрешения в манифест приложения и использовать классы и методы из соответствующего пакета Android. security. keystore. Примеры использования можно найти в документации Android SDK и различных учебных материалах по разработке Android-приложений. В заключение, Сom Аndroid Кeychain предоставляет удобный и безопасный способ хранения конфиденциальных данных в Android-приложениях. Использование этой функциональности может повысить уровень безопасности и защиты пользовательских данных. Сom Аndroid Кeychain: что это такое?Сom Аndroid Кeychain – это инструмент разработки в операционной системе Android, который предназначен для безопасного хранения и управления конфиденциальными данными, такими как пароли, ключи шифрования, сертификаты и другие секретные материалы. Эта технология позволяет приложениям безопасно доступаться к ключам и секретным данным, которые могут быть использованы для аутентификации пользователя или шифрования данных. Она предоставляет интерфейс для управления и хранения конфиденциальной информации и обеспечивает защиту от несанкционированного доступа. Сom Аndroid Кeychain используется для повышения безопасности приложений, позволяет избежать сохранения конфиденциальных данных в открытом виде и обеспечивает уровень безопасности, требуемый для соответствия стандартам и регуляторным требованиям. Основные преимущества использования Сom Аndroid Кeychain:
Эта технология является важным компонентом безопасности в Android и широко применяется разработчиками при создании безопасных приложений на этой платформе. Как используется Com Android Keychain?Com Android Keychain – это системный компонент Android, который предоставляет безопасное хранение и управление ключами и сертификатами на устройстве. Он используется для сохранения и защиты конфиденциальных данных, таких как пароли, ключи шифрования и сертификаты. Com Android Keychain предоставляет API для взаимодействия с ключами и сертификатами из приложений. С его помощью можно создавать, импортировать, экспортировать и удалять ключи, а также выполнять шифрование и расшифровку данных. Использование Com Android Keychain в приложенииДобавьте зависимость на Com Android Keychain в файле build. gradle вашего проекта: Создайте экземпляр класса KeyGenParameterSpec. Builder и установите необходимые параметры для генерации ключей: Используйте KeyGenerator для создания ключа на основе заданных параметров: Шифруйте и расшифровывайте данные с использованием созданного ключа: Используйте Com Android Keychain для сохранения и управления ключами и сертификатами: Работа с Com Android Keychain позволяет вам обеспечить безопасное хранение и использование ключей и сертификатов в ваших Android-приложениях. Однако важно следовать передовым методикам и рекомендациям для обеспечения безопасности при работе с конфиденциальными данными. Вопрос-ответ:Что такое Com Android Keychain?Com Android Keychain – это системное приложение для управления ключами и сертификатами на устройствах с операционной системой Android. Он предназначен для сохранения и использования различных видов данных, таких как пароли, сертификаты безопасности и другие конфиденциальные информации. Как использовать Com Android Keychain?Для использования Com Android Keychain необходимо открыть настройки устройства, затем выбрать “Безопасность” и в меню “Доверенные учетные записи” добавить и настроить ключи и сертификаты, которые нужно использовать. После этого ключи и сертификаты будут доступны для приложений, которые их используют. Какие данные можно хранить в Com Android Keychain?В Com Android Keychain можно хранить различные виды данных, включая пароли, сертификаты безопасности, ключи шифрования, аутентификационные данные и другую конфиденциальную информацию, которую требуется сохранить на устройстве. Можно ли использовать Com Android Keychain для автоматического заполнения паролей в приложениях?Да, Com Android Keychain предоставляет возможность автоматического заполнения паролей в приложениях, если они поддерживают такую функцию. Для этого необходимо настроить соответствующие параметры и разрешить приложениям использовать данные из Keychain для заполнения полей входа. Можно ли использовать Com Android Keychain для шифрования данных на устройстве?Да, Com Android Keychain поддерживает шифрование данных на устройстве. Он может использоваться для генерации ключей шифрования и хранения данных, необходимых для шифрования и расшифровки информации, сохраненной на устройстве. В этом случае данные будут доступны только приложениям, имеющим необходимые разрешения. Что такое Com Android Keychain?Com Android Keychain – это компонент Android-системы, который используется для хранения и управления сертификатами и ключами. Зачем нужен Com Android Keychain?Com Android Keychain используется для обеспечения безопасности на устройствах Android. Он позволяет приложениям хранить и использовать сертификаты и ключи для шифрования данных и аутентификации пользователей. Какие приложения могут использовать Com Android Keychain?Любые приложения, которым требуется работа с сертификатами и ключами, могут использовать Com Android Keychain. Например, приложения для электронной почты, мессенджеры или браузеры могут использовать его для безопасной передачи данных. Какие данные можно хранить с помощью Com Android Keychain?С помощью Com Android Keychain можно хранить различные данные, такие как сертификаты, ключи шифрования, пароли и другую чувствительную информацию, которая требует безопасного хранения и использования. Как безопасно использовать Com Android Keychain в своем приложении?Для безопасного использования Com Android Keychain в своем приложении необходимо следовать определенным рекомендациям. Во-первых, нужно защитить доступ к приложению с помощью пин-кода или другого метода аутентификации. Во-вторых, следует использовать только проверенные и безопасные методы работы с ключами и сертификатами. И, наконец, необходимо регулярно обновлять Com Android Keychain и другие компоненты безопасности системы, чтобы избежать уязвимостей. Что такое Com Android Keychain?Com Android Keychain – это компонент встроенной в операционную систему Android системы хранения паролей. Он разработан для безопасного хранения и управления приватными данными пользователей, такими как пароли, сертификаты и т. д. Как использовать Com Android Keychain?Чтобы использовать Com Android Keychain, разработчику необходимо создать и зарегистрировать файл манифеста в своем проекте, указав разрешение для доступа к хранилищу ключей. Затем можно использовать API для чтения и записи данных в Keychain. Например, для сохранения пароля разработчик может использовать метод KeyChain. createInstallIntent(). Преимущества использования Com Android Keychain?Использование Com Android Keychain предоставляет несколько преимуществ. Во-первых, все данные хранятся в защищенном хранилище, которое не доступно для других приложений или пользователей без соответствующих разрешений. Во-вторых, разработчику не нужно беспокоиться о реализации сложного кода для безопасного хранения и управления приватными данными. Кроме того, Keychain автоматически поддерживает бэкап данных, что обеспечивает сохранность важных информации даже в случае обновления операционной системы или сбоя устройства. | |||||||||||